L’API di Filarr è aperta: i tuoi database crittografati, serviti ai tuoi software
Dal 27 ottobre 2026, ogni account Filarr può aprire un database a un’API. Filarr Gate, una scatola nera che gestisci tu, lo decrittografa e lo serve al tuo ERP, al tuo sito o al tuo assistente IA.
Mathis Belouar-Pruvot
· fondatore di Filarr · 10 min di lettura
In breve
Dal 27 ottobre 2026, un database Filarr può essere aperto a un’API con ogni piano. Filarr Gate, una scatola nera che installi dalla tua parte, decrittografa le tue righe e le serve ai tuoi software. Da Pro esiste anche una versione ospitata da Filarr: i database che le si affidano non sono più crittografati end-to-end.
Un database Filarr è protetto da crittografia end-to-end: i nostri server conservano blocchi che non possono leggere. È ciò che lo protegge e, fino a oggi, era anche ciò che gli impediva di parlare con gli altri tuoi software. Un ERP, una dashboard, un sito o un assistente IA non sanno leggere blocchi crittografati.
Dal 27 ottobre 2026, l’API di Filarr è aperta a tutti gli account. Un database si apre a un’API dal suo menu e Filarr Gate, una scatola nera che gestisci tu, lo decrittografa e lo serve ai tuoi software. Con una scatola nera dalla tua parte, i server di Filarr continuano a vedere solo blocchi crittografati.
Questo articolo ripercorre tutto il percorso, dal database in Filarr alla prima richiesta, con le schermate di Filarr Gate 0.3.1. E dice anche cosa la scatola nera non fa.
Perché una scatola nera e non una normale chiave API
Nella maggior parte dei servizi, un’API funziona così: il server legge i tuoi dati in chiaro e li consegna a chi presenta la chiave giusta. In Filarr è impossibile per costruzione, perché il server non ha la chiave dei tuoi database, a meno che tu non scelga di affidargliela (vedi la scatola ospitata, più sotto).
Filarr Gate ribalta la situazione. È un piccolo programma che installi tu, dove preferisci:
- sul tuo computer (
npx filarr-gate); - su un server aziendale, come immagine Docker (
ghcr.io/filarr-work/gate); - sul tuo account Cloudflare;
- oppure direttamente nel tuo codice (
npm install @filarr/gate).
Scarica i blocchi crittografati dei database che gli apri, li decrittografa con chiavi derivate dal suo token, tiene la copia in memoria e risponde ai tuoi software a partire da quella copia.
Filarr ──(encrypted blocks)──▶ Filarr servers ──(encrypted blocks)──▶ Filarr Gate ──(JSON)──▶ ERP, site, BI, AI
                              non leggono nulla                     dalla tua parte
Il suo codice è pubblico, sotto licenza Apache 2.0: github.com/filarr-work/filarr-gate.
Passo 1: apri un database in Filarr
Su un database, fai clic su ··· e poi su Open to an API… («Apri a un’API…»). Il modulo chiede:
- un nome per l’accesso («ERP officina», «Sito web»);
- i database aperti, ciascuno in Read («Lettura») o Read and write («Lettura e scrittura»);
- gli slug, cioè il nome di ogni database e di ogni vista nell’API (
clients,active-clients).
Gli slug si scelgono una volta per tutte. Rinominare in seguito il database o una vista non rompe nessuna integrazione.
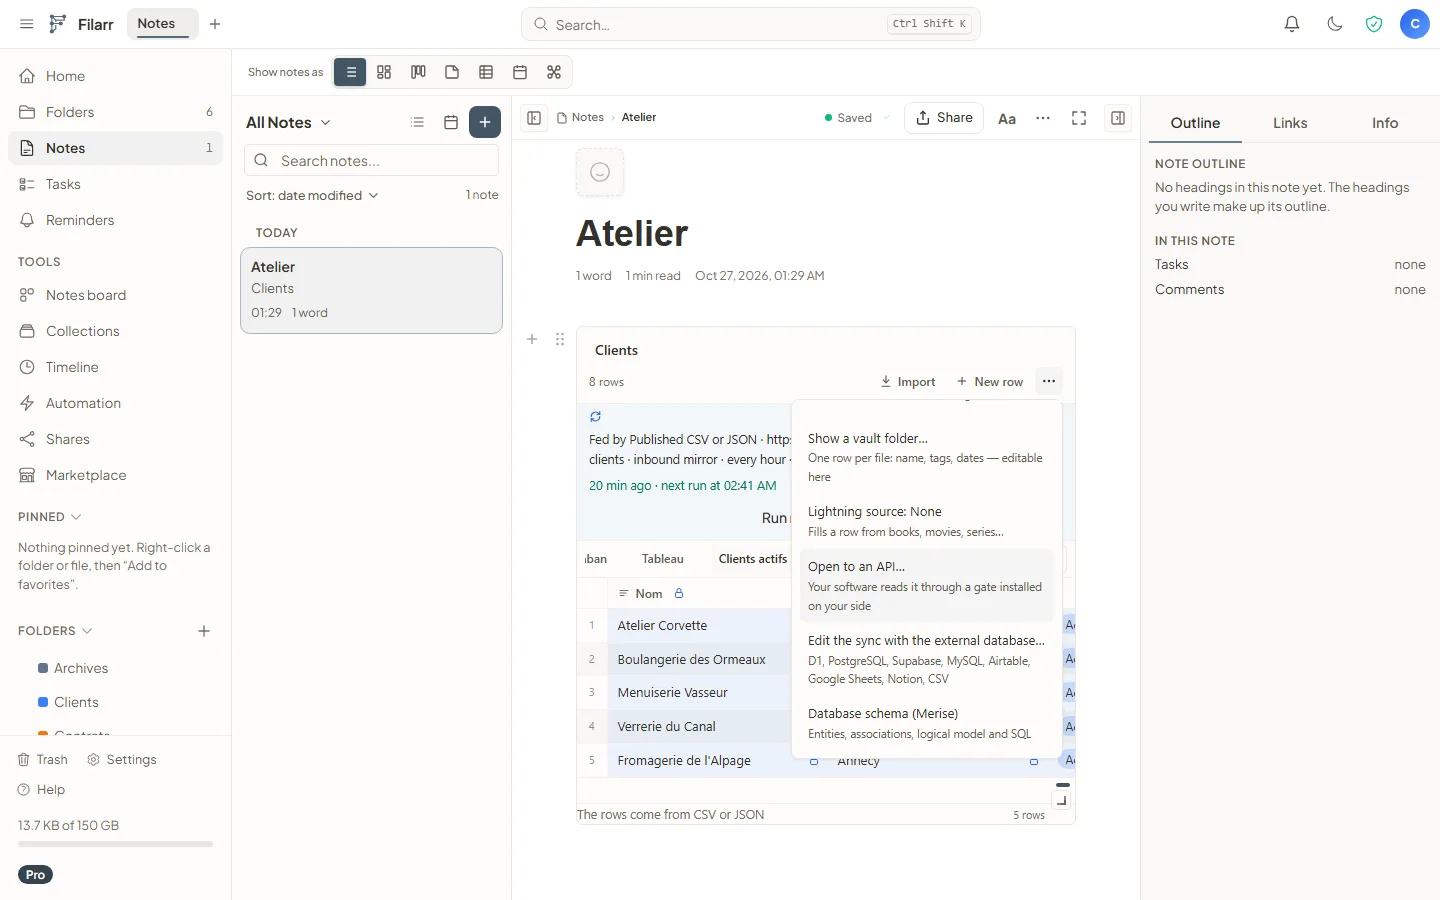
Filarr mostra poi un token, una sola volta. Ne conserva soltanto un’impronta: se lo perdi, può essere sostituito, non recuperato. Chi lo possiede legge i database che apre, quindi trattalo come una password.
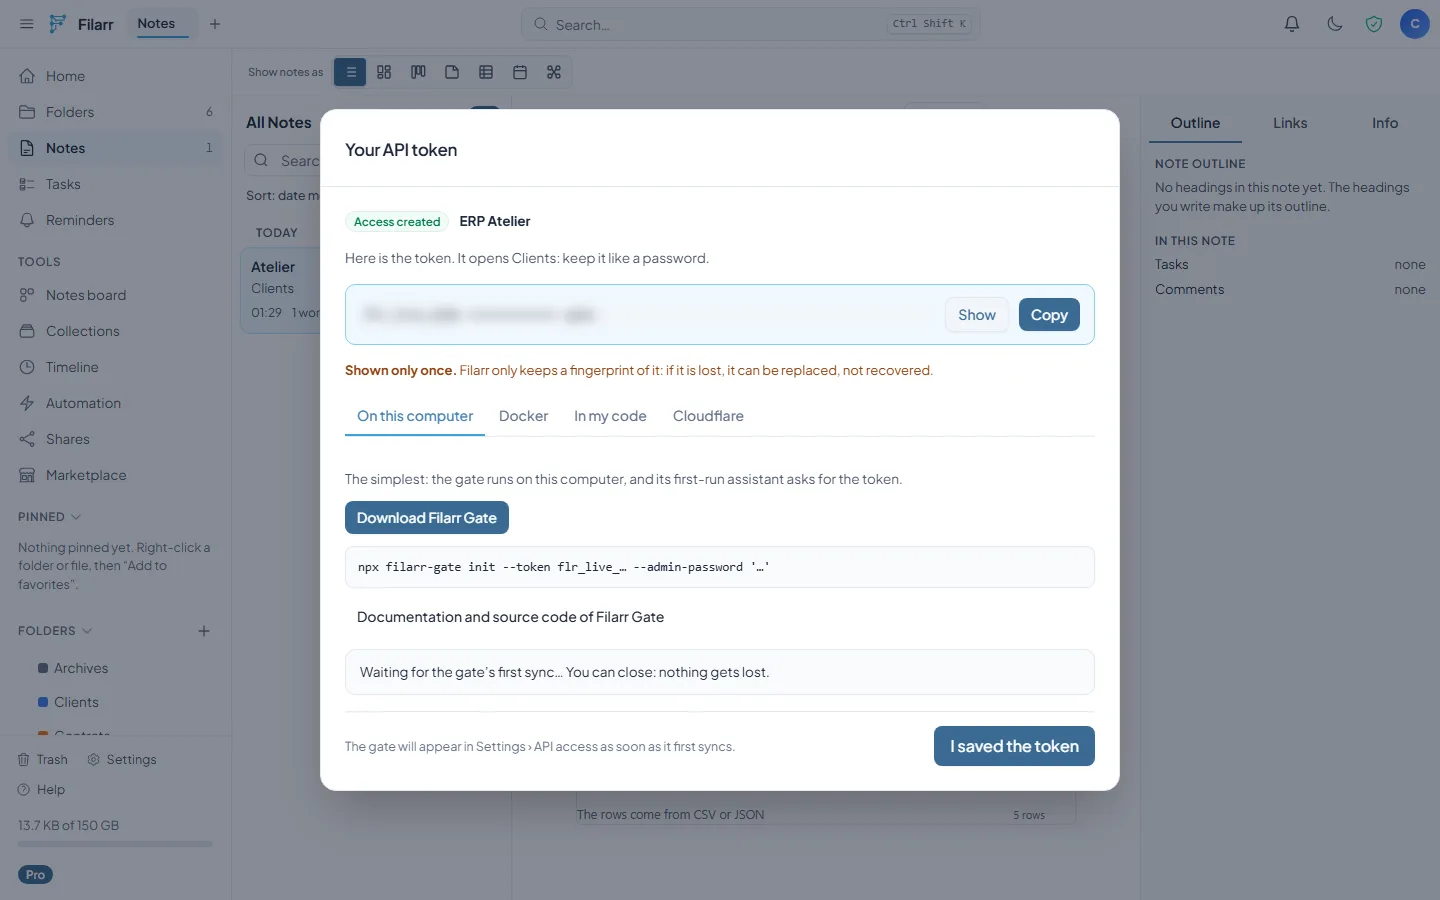
Passo 2: avvia la scatola nera
Su un computer bastano due comandi:
npx filarr-gate init --token flr_live_…
npx filarr-gate
L’interfaccia di gestione si apre su http://127.0.0.1:8787/admin/, in inglese o in francese. La dashboard mostra il collegamento con Filarr, i database replicati, le richieste servite e ciò che Filarr conteggia questo mese.
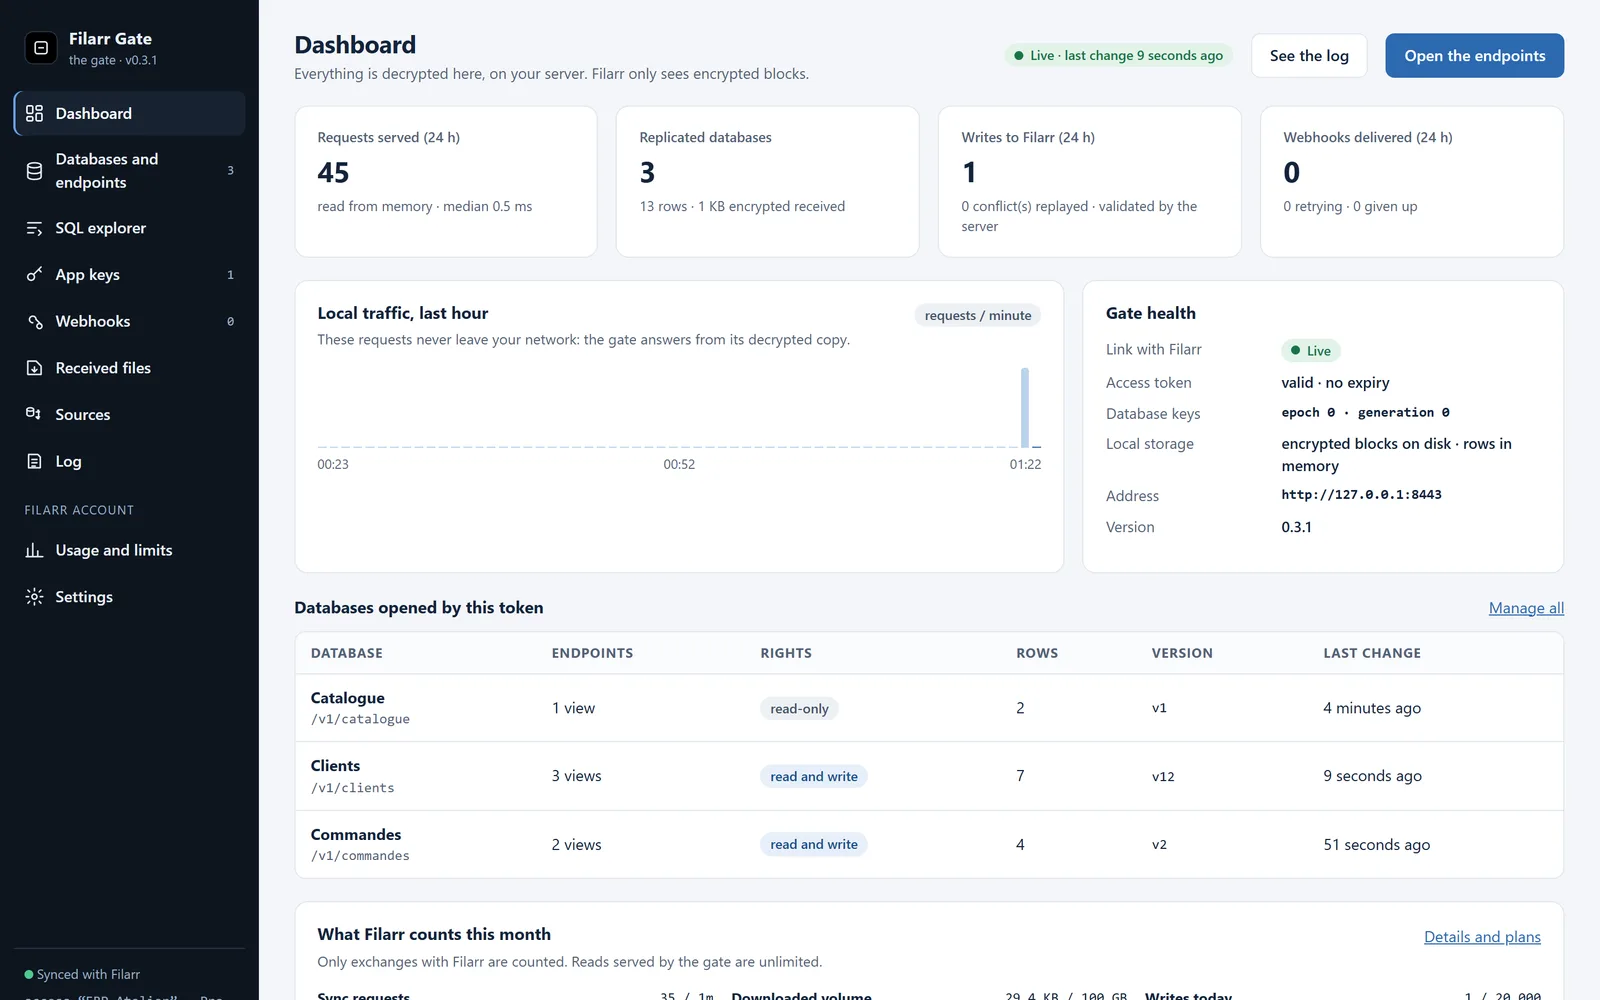
Le schermate di questo articolo provengono da Filarr Gate 0.3.1, collegato al server dimostrativo incluso nel suo repository: i clienti e gli ordini sono inventati.
Passo 3: endpoint ricavati dalle tue viste
Ogni database diventa GET /v1/<database> e ogni vista GET /v1/<database>/<view>. La vista «Clienti attivi» conserva il suo filtro, il suo ordinamento e le sue colonne: la vista è il contratto, e Filarr Gate la riproduce con lo stesso motore di viste di Filarr. Un database aperto in scrittura accetta anche POST, PATCH e DELETE.
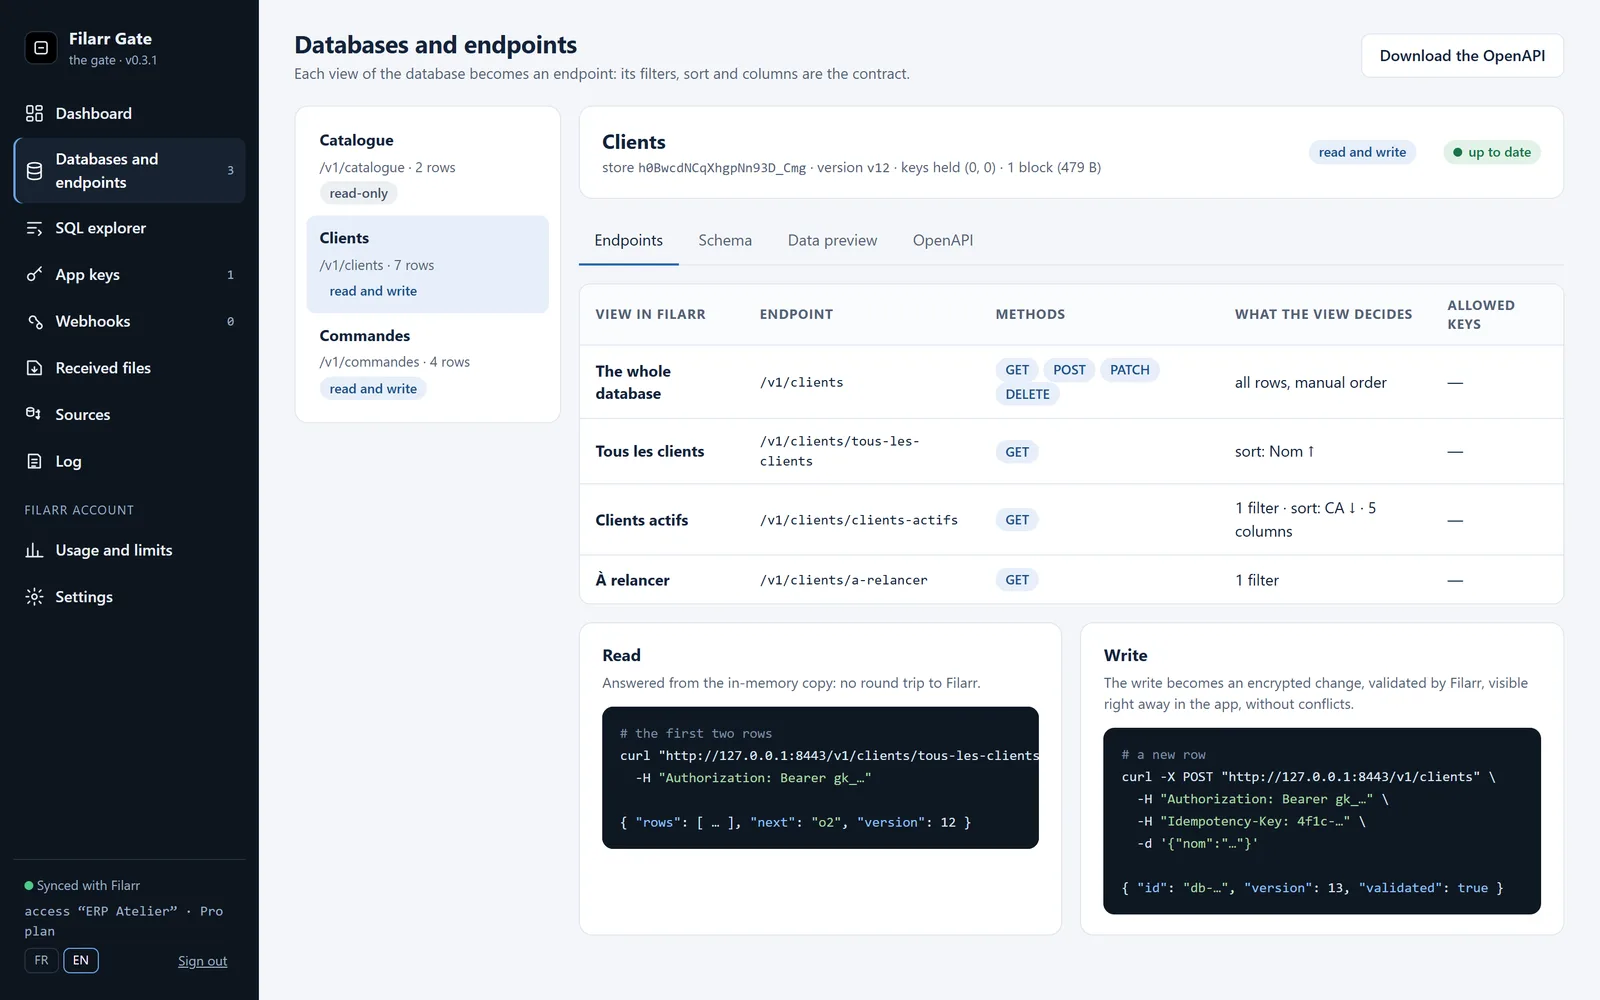
Una scrittura diventa una modifica crittografata, convalidata da Filarr come quella di qualsiasi dispositivo, e visibile subito nell’app:
curl -X POST "http://127.0.0.1:8443/v1/commandes" \
  -H "Authorization: Bearer gk_…" \
  -H "Idempotency-Key: order-1042" \
  -d '{"numero": "CMD-1042", "montant": 180}'
Passo 4: una chiave per ogni software
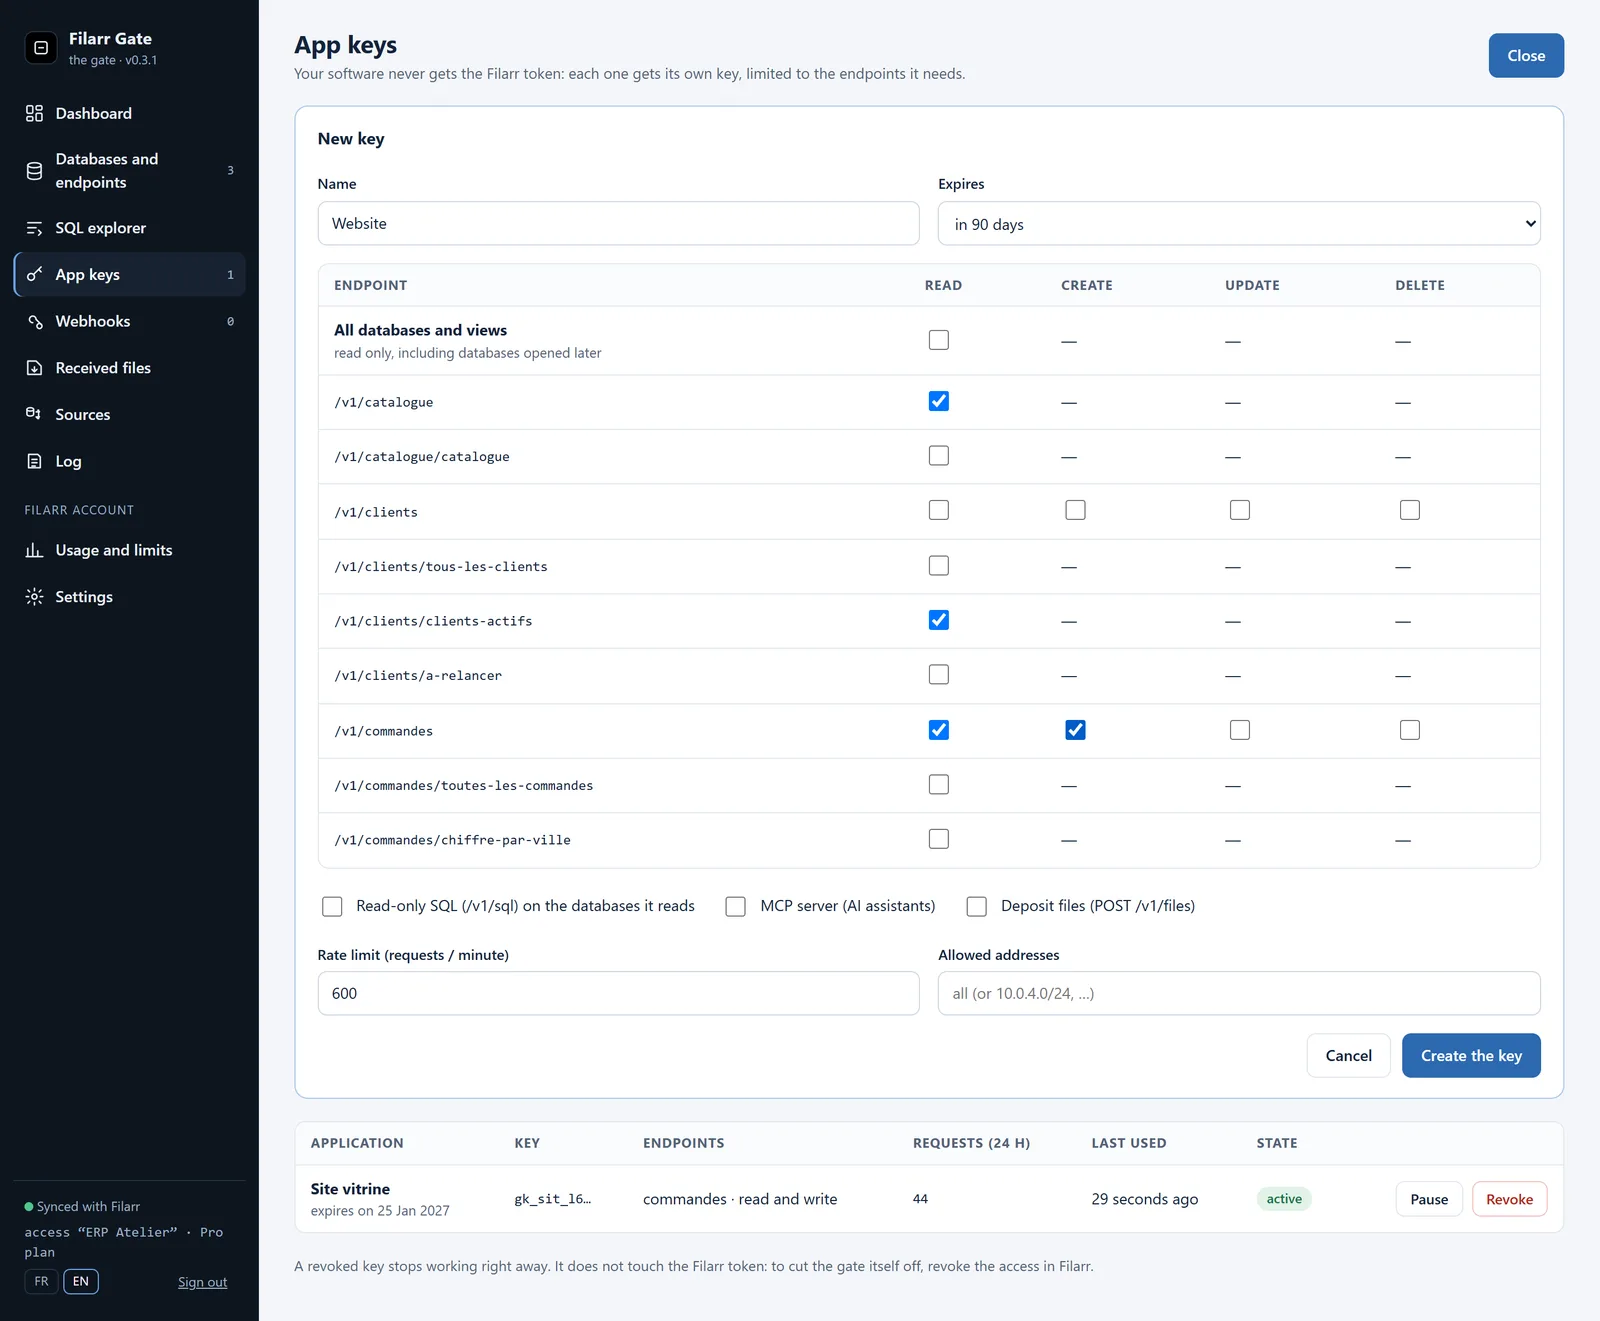
I tuoi software non ricevono mai il token Filarr. Ciascuno riceve dalla scatola nera la propria chiave applicativa (gk_…), limitata agli endpoint di cui ha bisogno. Ogni chiave ha:
- i suoi diritti, endpoint per endpoint: leggere, aggiungere, modificare, eliminare;
- una frequenza massima, indirizzi autorizzati e una data di scadenza.
Il sito web legge il catalogo e aggiunge ordini, nient’altro. Revocare la sua chiave non tocca nessun altro software.
Passo 5: SQL, webhook e MCP per gli assistenti IA
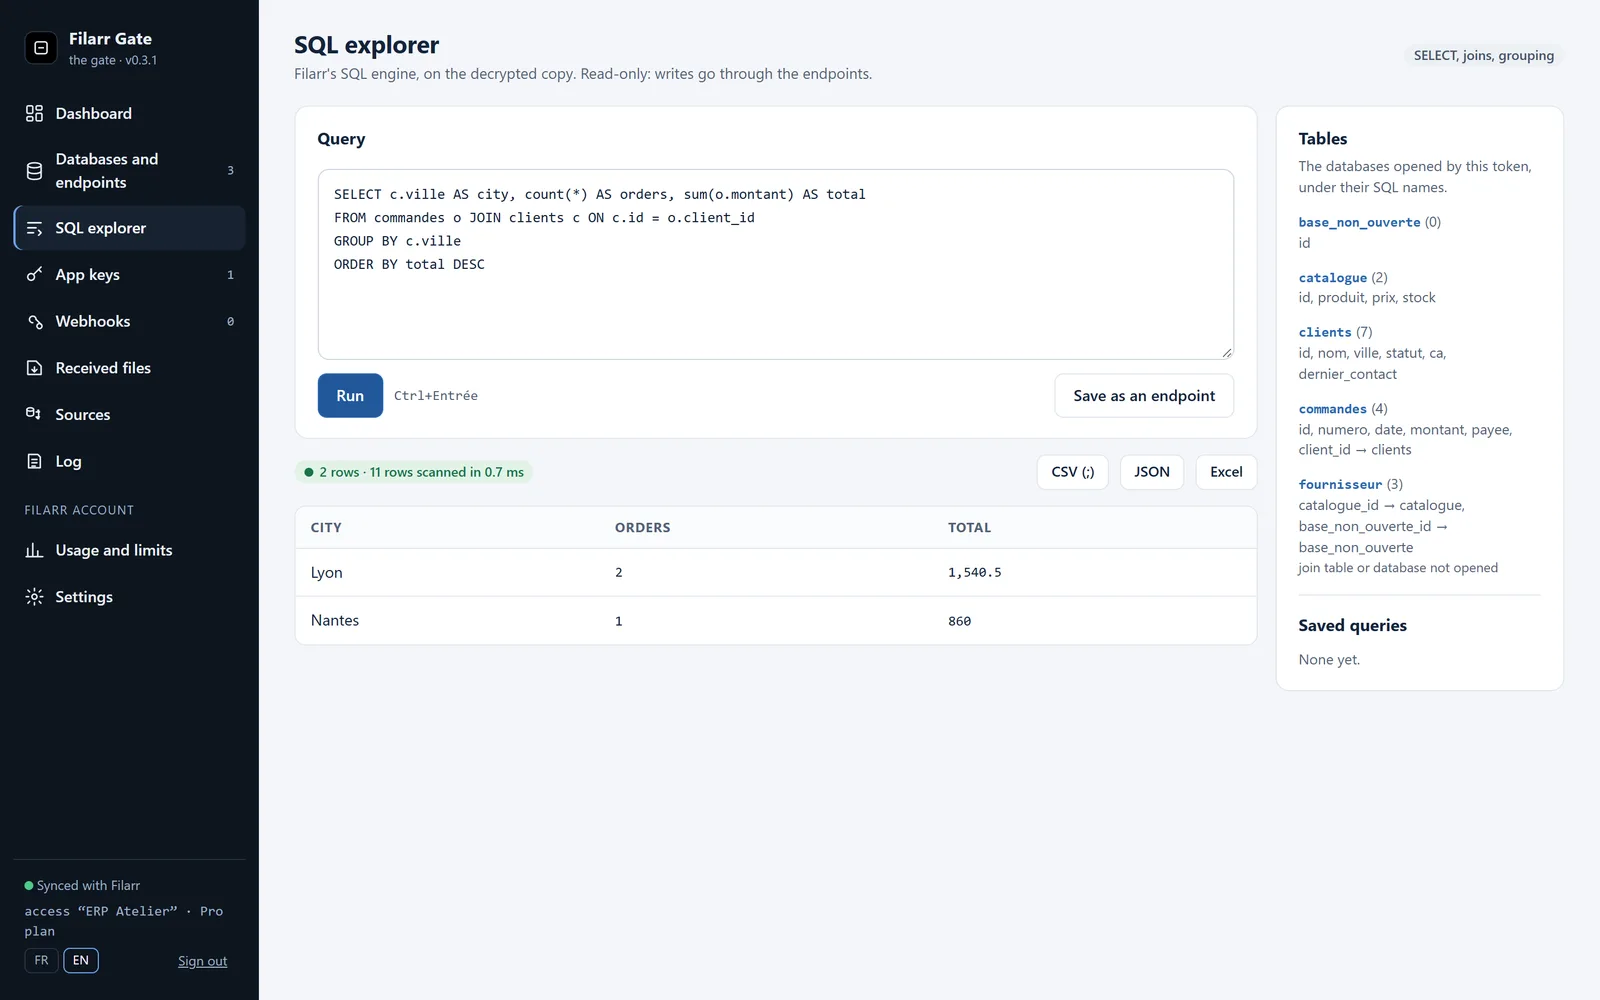
L’esploratore SQL esegue una SELECT con il motore SQL di Filarr, join e raggruppamenti compresi, sulla copia decrittografata. Una query utile può essere salvata come endpoint (GET /v1/q/<name>).
In più:
- webhook firmati (HMAC-SHA256) per ogni riga aggiunta, modificata o eliminata;
- una descrizione OpenAPI 3.1 generata a partire dai tipi di colonna;
- un server MCP in sola lettura, perché un assistente IA possa interrogare i tuoi database. Tutto ciò che l’assistente legge, lo riceve in chiaro: sceglilo come sceglieresti qualsiasi destinatario di quei dati.
Passo 6: tutto viene registrato, dalla tua parte
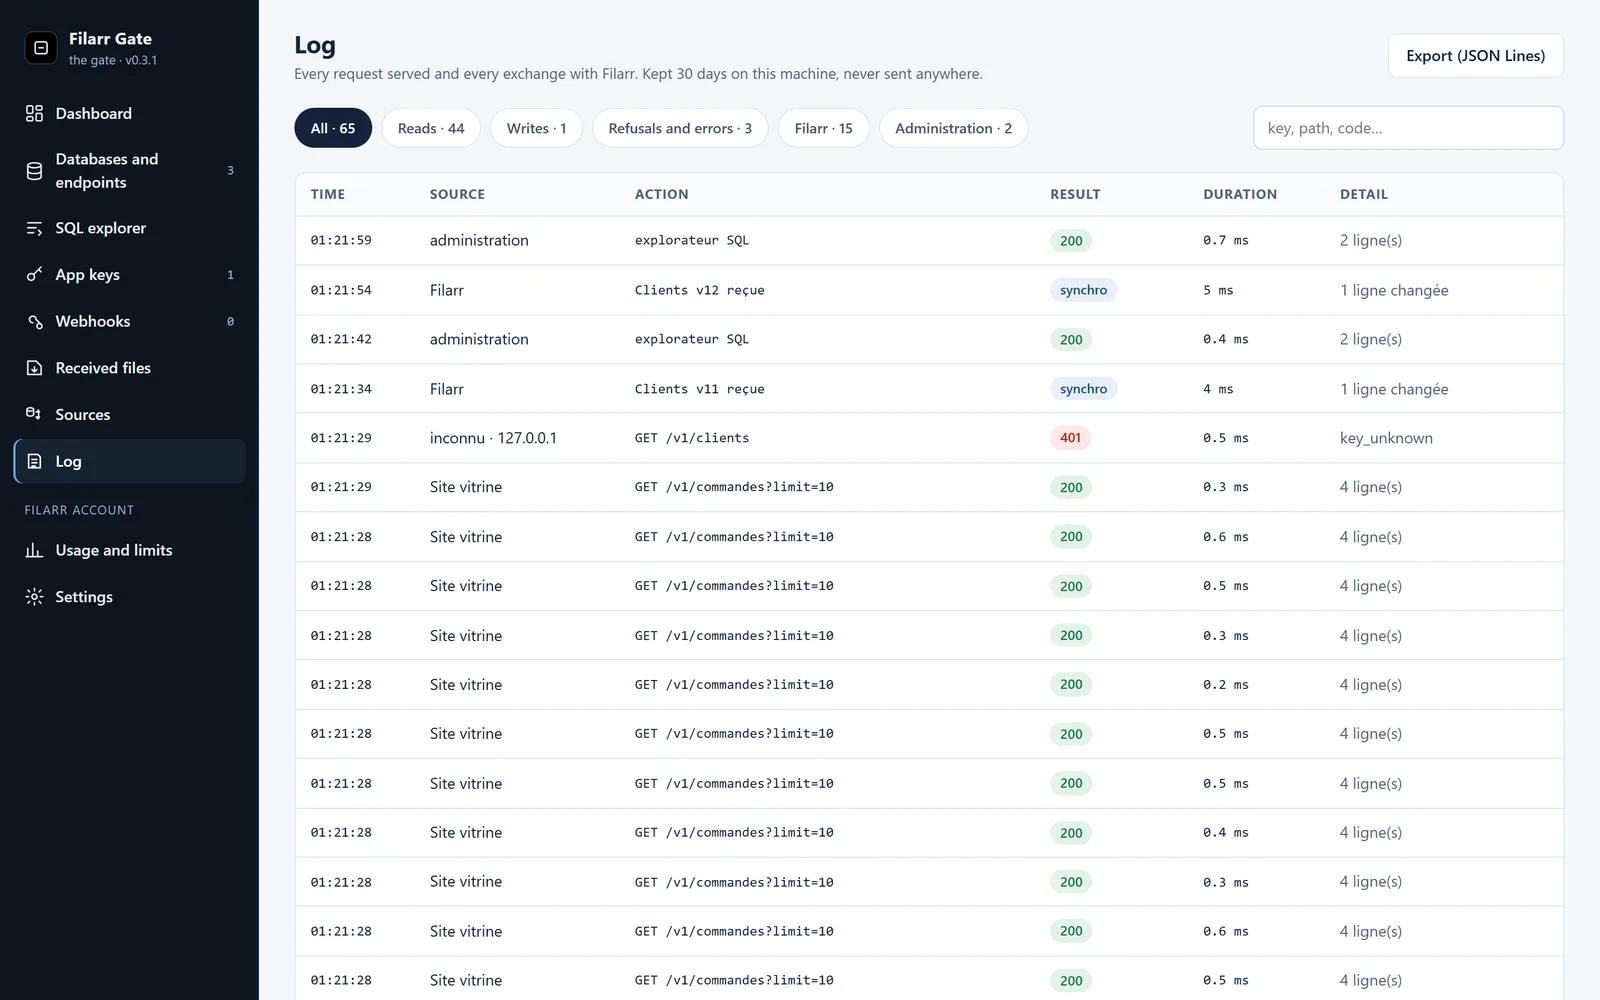
Ogni richiesta servita e ogni scambio con Filarr finiscono nel registro della scatola nera. Viene conservato per 30 giorni sulla macchina e non viene inviato da nessuna parte. Mostra chi ha letto cosa, i rifiuti (qui, una chiave sconosciuta) e le sincronizzazioni ricevute da Filarr.
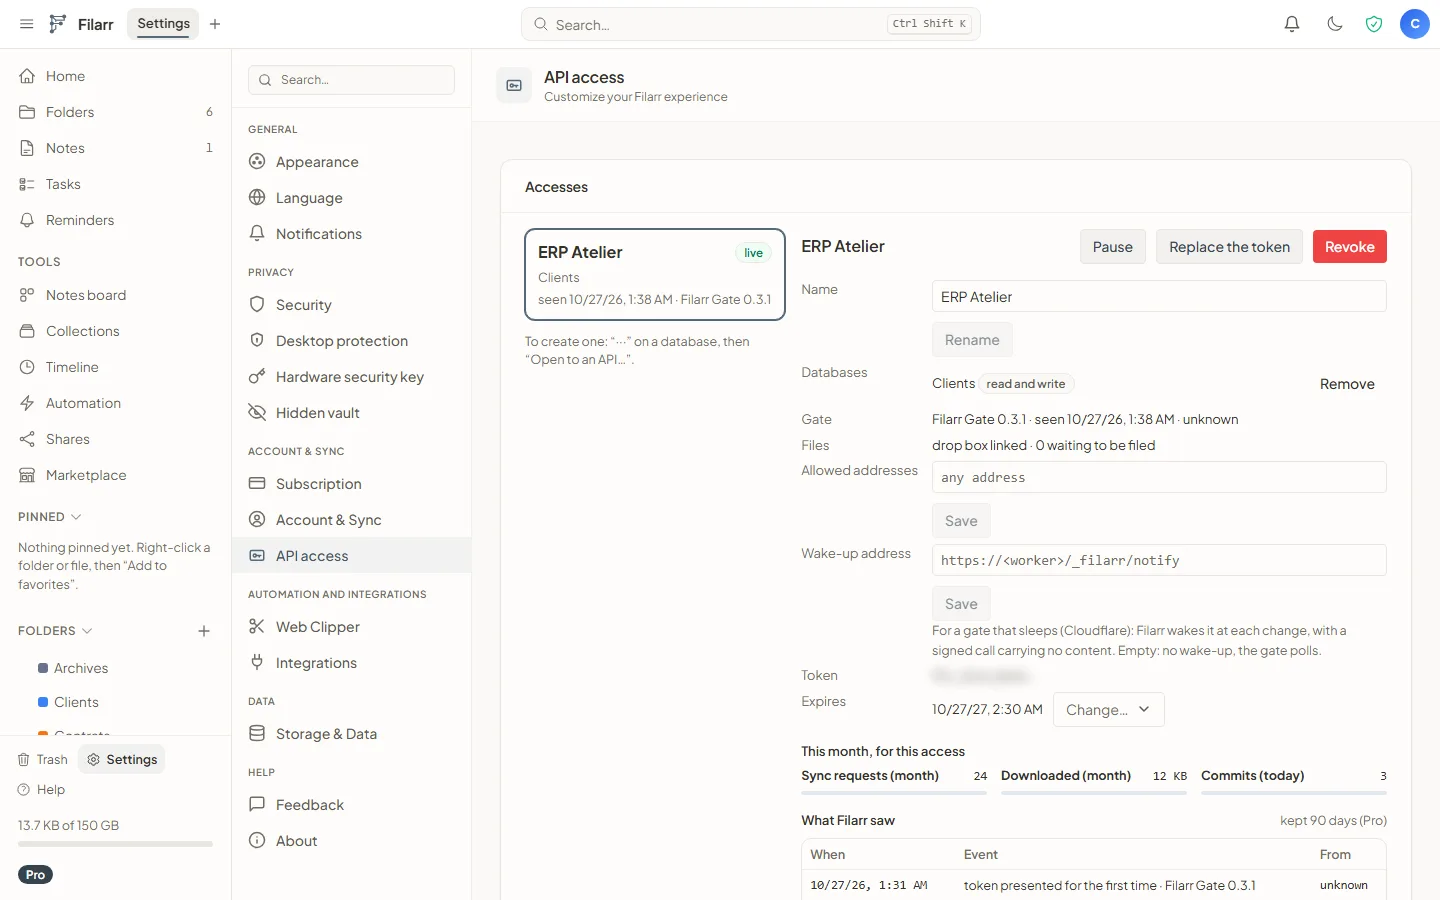
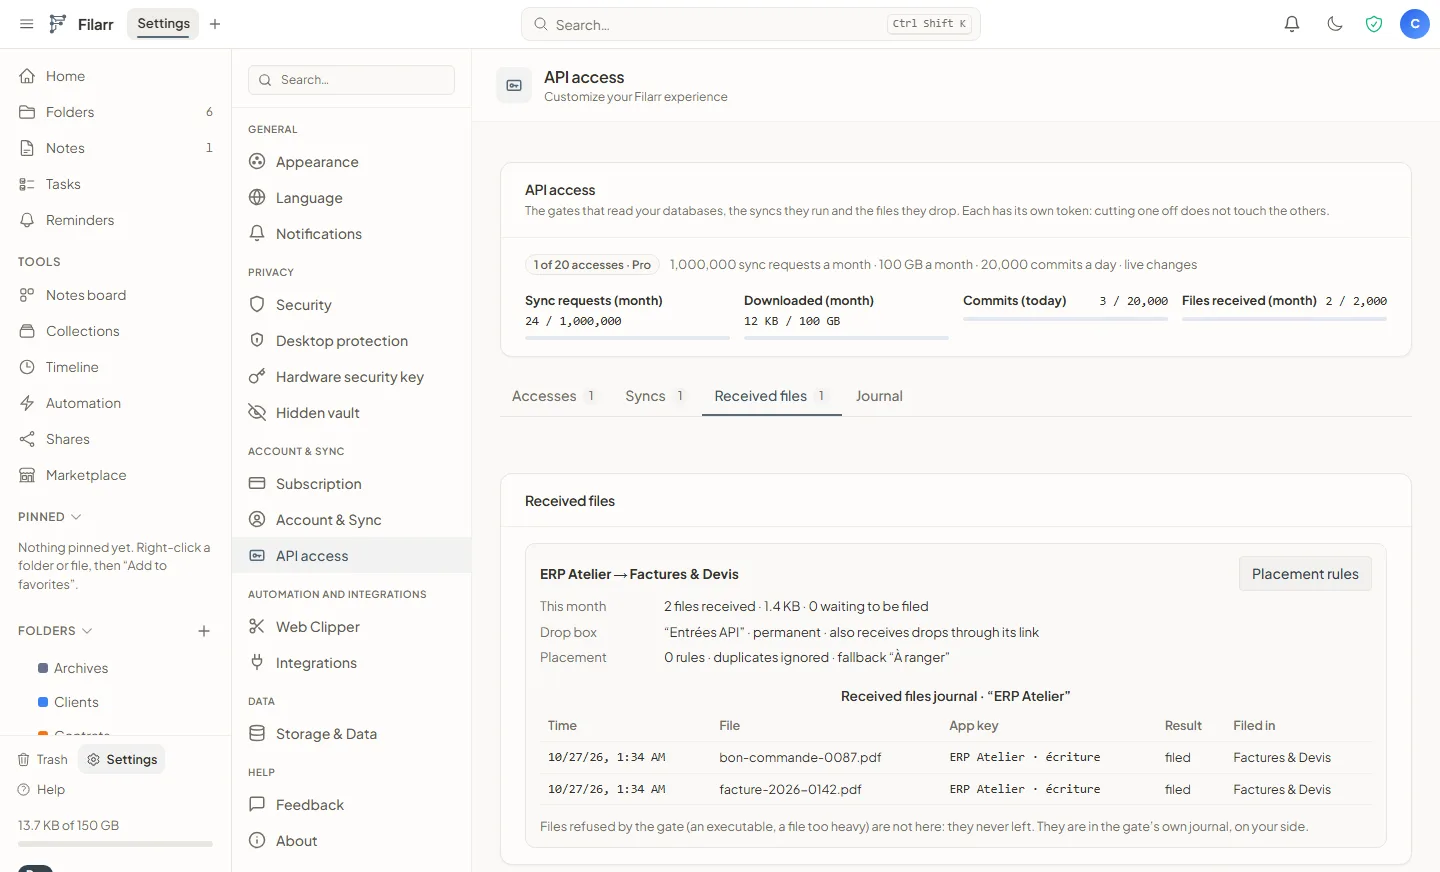
Dal lato di Filarr, Settings › API access (Impostazioni › Accesso API) elenca i tuoi accessi, il loro utilizzo e l’ultima visita di ogni scatola nera. Da lì puoi mettere in pausa un accesso, sostituirne il token o revocarlo.
Alimentare un database da un database esterno (da Solo in su)
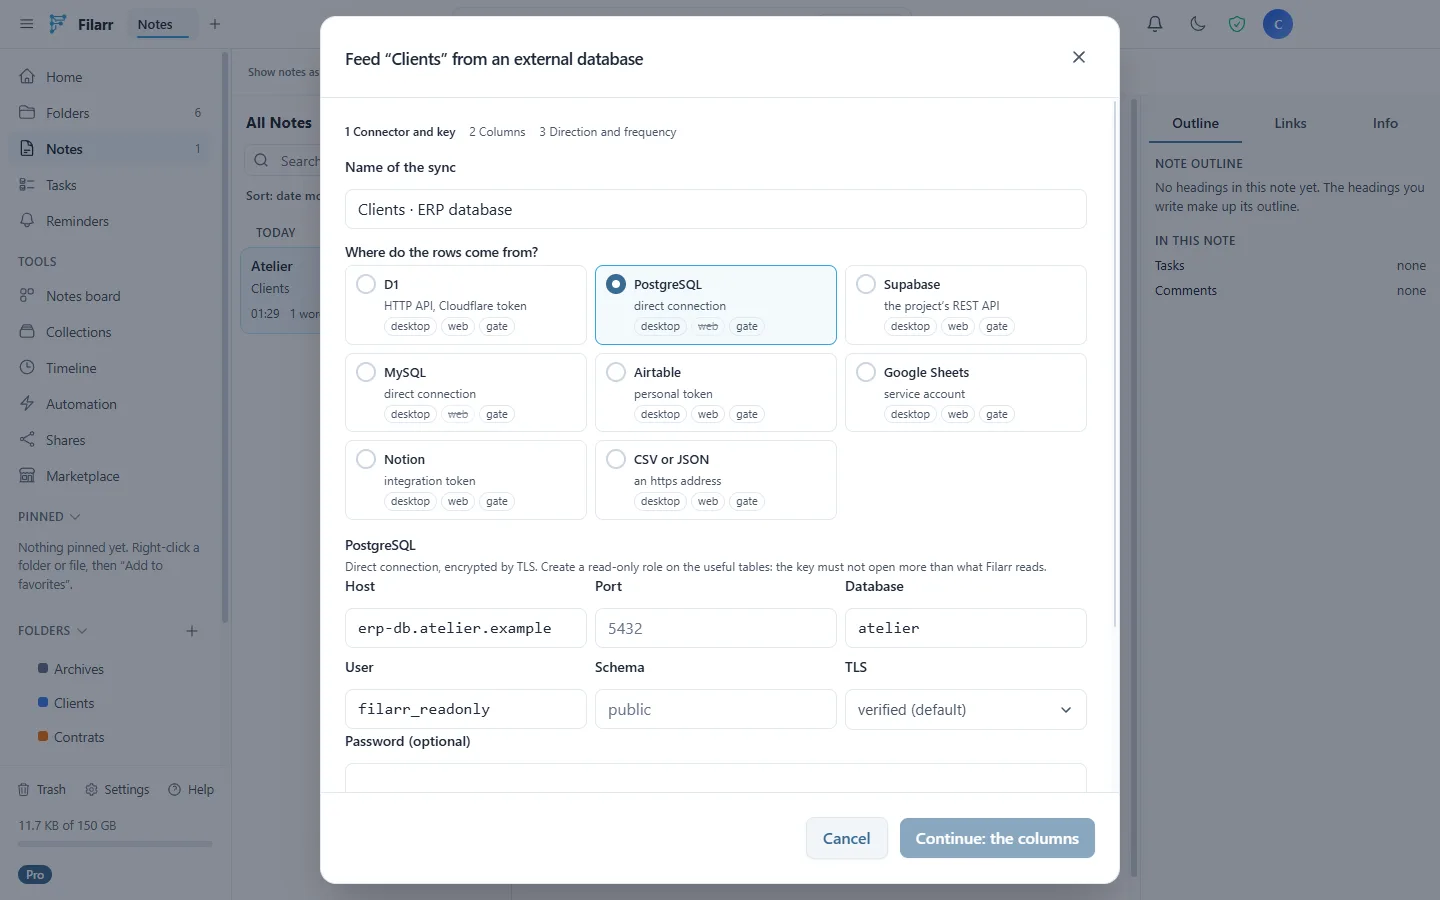
Un database Filarr può anche essere alimentato da un altro database, o pubblicato verso di esso: PostgreSQL, MySQL, Supabase, Cloudflare D1, Airtable, Google Sheets, Notion, oppure un CSV o un JSON pubblicato. La sincronizzazione si definisce in Filarr, da «···» › Feed from an external database… («Alimenta da un database esterno…»), in un senso, nell’altro o in entrambi.
La esegue uno dei tuoi dispositivi, oppure la tua scatola nera. In quel caso, le chiavi del database esterno vengono consegnate alla scatola nera e non passano mai da Filarr. Un database PostgreSQL si può configurare solo dal desktop. Sul web, le chiamate a un servizio esterno passano da un relay di Filarr che non conserva nulla; questi scambi non sono protetti da crittografia end-to-end.
Ricevere file tramite l’API (da Pro in su)
Una chiave applicativa può depositare file (POST /v1/files). Vengono sigillati per una delle tue caselle di deposito, poi l’app Filarr li decrittografa e li archivia secondo le tue regole di collocazione. Un software di fatturazione può depositare ogni fattura nella cartella giusta senza che Filarr la legga.
Cosa include ogni piano
Le letture servite dalla scatola nera non passano da Filarr: non vengono né conteggiate né limitate. Lo sono solo gli scambi con Filarr.
| Free | Solo | Pro | Teams | |
|---|---|---|---|---|
| Accessi API | 1 | 3 | 20 | 100 |
| Database per accesso | 1 | 3 | 20 | 100 |
| Scritture dai tuoi software | no | 1.000 / giorno | 20.000 / giorno | 100.000 / giorno |
| Modifiche in tempo reale | interrogato ogni 5 min | sì | sì | sì |
| Sincronizzazione da un database esterno | no | sì | sì | sì |
| File ricevuti tramite l’API | no | no | 2.000 / mese | 10.000 / mese |
| Indirizzi autorizzati | no | no | sì | sì |
| Scatola ospitata da Filarr | no | no | opzione, 4 € / mese | 1 inclusa |
Sono i valori restituiti dal server di Filarr il 27 ottobre 2026. Enterprise usa i valori di Teams, e il centro assistenza descrive in dettaglio i piani.
Cosa la scatola nera non è
Un’API su dati crittografati ha dei limiti. Meglio conoscerli prima di collegare qualsiasi software.
- Chi gestisce la scatola nera legge i database. Possiede la chiave dei database a cui è stata aperta e ne tiene una copia decrittografata in memoria. Proteggi la macchina come proteggeresti i dati.
- Una vista non è un confine. La scatola nera legge l’intero database a cui è aperta, non solo ciò che mostrano le tue viste. Per condividere meno, apri un database che contiene meno.
- Una scatola nera offline conserva la sua copia. Dopo una revoca, una scatola nera che non riesce più a raggiungere Filarr conserva ciò che ha già copiato, finché non si ricollega o qualcuno non la cancella sulla sua macchina.
- Filarr vede dei metadati. I suoi server vedono blocchi crittografati, contatori, l’indirizzo IP e la versione della scatola nera. Non vedono mai il token, una chiave di database o una riga.
- La scatola ospitata da Filarr è l’eccezione. È un’opzione da Pro, a 4 € al mese o 48 € all’anno. Un’organizzazione Teams o Enterprise ne ha una inclusa, assegnata da chi gestisce la sua fatturazione; per ora dal web, il desktop seguirà con la sua prossima versione. I database che le affidi non sono più crittografati end-to-end: la loro chiave è gestita dai nostri server, che li decrittografano per servire l’API. Prima della sua apertura, il 27 ottobre 2026, è stata fatta una revisione di sicurezza interna; la revisione esterna è pianificata. Le sue condizioni sono nell’allegato al DPA (in inglese) e nel centro fiducia.
- L’app Android seguirà con la sua prossima versione. Un database aperto a un’API passa all’archiviazione per grandi database di Filarr. L’attuale app Android non la gestisce ancora: sul telefono, quel database potrebbe restare in sola lettura fino alla prossima versione.
Da dove iniziare
- Aggiorna Filarr sul desktop (3.10.0) o apri l’app web.
- Scegli un database piccolo, come un catalogo o un elenco clienti, e aprilo a un’API in lettura.
- Avvia
npx filarr-gatee chiama la sua prima vista.
Il centro assistenza descrive ogni schermata: Aprire un database a un’API, Gestire il tuo accesso API e La scatola nera, oltre a Alimentare un database da un database esterno e Ricevere file tramite l’API. I tutorial di Filarr Gate, con esempi in curl, JavaScript e Python, si trovano nel suo repository.