La API de Filarr ya está abierta: tus bases de datos cifradas, servidas a tu software
Desde el 27 de octubre de 2026, cualquier cuenta de Filarr puede abrir una base de datos a una API. Filarr Gate, una caja negra que ejecutas tú mismo, la descifra y la sirve a tu ERP, a tu sitio web o a tu asistente de IA.
Mathis Belouar-Pruvot
· fundador de Filarr · 11 min de lectura
Respuesta corta
Desde el 27 de octubre de 2026, cualquier plan puede abrir una base de datos de Filarr a una API. Filarr Gate, una caja negra que instalas tú, descifra tus filas y las sirve a tu software. Desde Pro existe también una versión alojada por Filarr: lo que se le confía ya no está cifrado de extremo a extremo.
Una base de datos de Filarr está cifrada de extremo a extremo: nuestros servidores guardan bloques que no pueden leer. Eso es lo que la protege y, hasta ahora, también lo que le impedía hablar con tu otro software. Un ERP, un panel de control, un sitio web o un asistente de IA no pueden leer bloques cifrados.
Desde el 27 de octubre de 2026, la API de Filarr está abierta a todas las cuentas. Una base de datos se abre a una API desde su menú, y Filarr Gate, una caja negra que ejecutas tú mismo, la descifra y la sirve a tu software. Con una caja negra de tu lado, los servidores de Filarr siguen viendo solo bloques cifrados.
Este artículo recorre todo el camino, desde la base de datos en Filarr hasta la primera petición, con capturas de Filarr Gate 0.3.1. También cuenta lo que la caja negra no hace.
Por qué una caja negra, y no una clave de API normal
En la mayoría de los servicios, una API funciona así: el servidor lee tus datos en claro y se los entrega a quien presente la clave correcta. En Filarr eso es imposible por diseño, porque el servidor no tiene la clave de tus bases de datos, salvo que decidas confiársela (ver la caja alojada, más abajo).
Filarr Gate le da la vuelta a este esquema. Es un pequeño programa que instalas tú, donde quieras:
- en tu ordenador (
npx filarr-gate); - en un servidor de tu empresa, como imagen Docker (
ghcr.io/filarr-work/gate); - en tu propia cuenta de Cloudflare;
- o directamente en tu código (
npm install @filarr/gate).
Descarga los bloques cifrados de las bases de datos que le abres, los descifra con claves derivadas de su token, guarda la copia en memoria y responde a tu software a partir de esa copia.
Filarr ──(encrypted blocks)──▶ Filarr servers ──(encrypted blocks)──▶ Filarr Gate ──(JSON)──▶ ERP, site, BI, AI
                                 no leen nada                          de tu lado
Su código es público, con licencia Apache 2.0: github.com/filarr-work/filarr-gate.
Paso 1: abrir una base de datos en Filarr
En una base de datos, haz clic en ··· y después en Open to an API… («Abrir a una API…»). El formulario te pide:
- un nombre para el acceso («ERP del taller», «Sitio web»);
- las bases de datos abiertas, cada una en Read (lectura) o Read and write (lectura y escritura);
- los slugs, es decir, el nombre de cada base de datos y de cada vista en la API (
clients,active-clients).
Los slugs se eligen de una vez por todas. Cambiar después el nombre de la base de datos o de una vista no rompe ninguna integración.
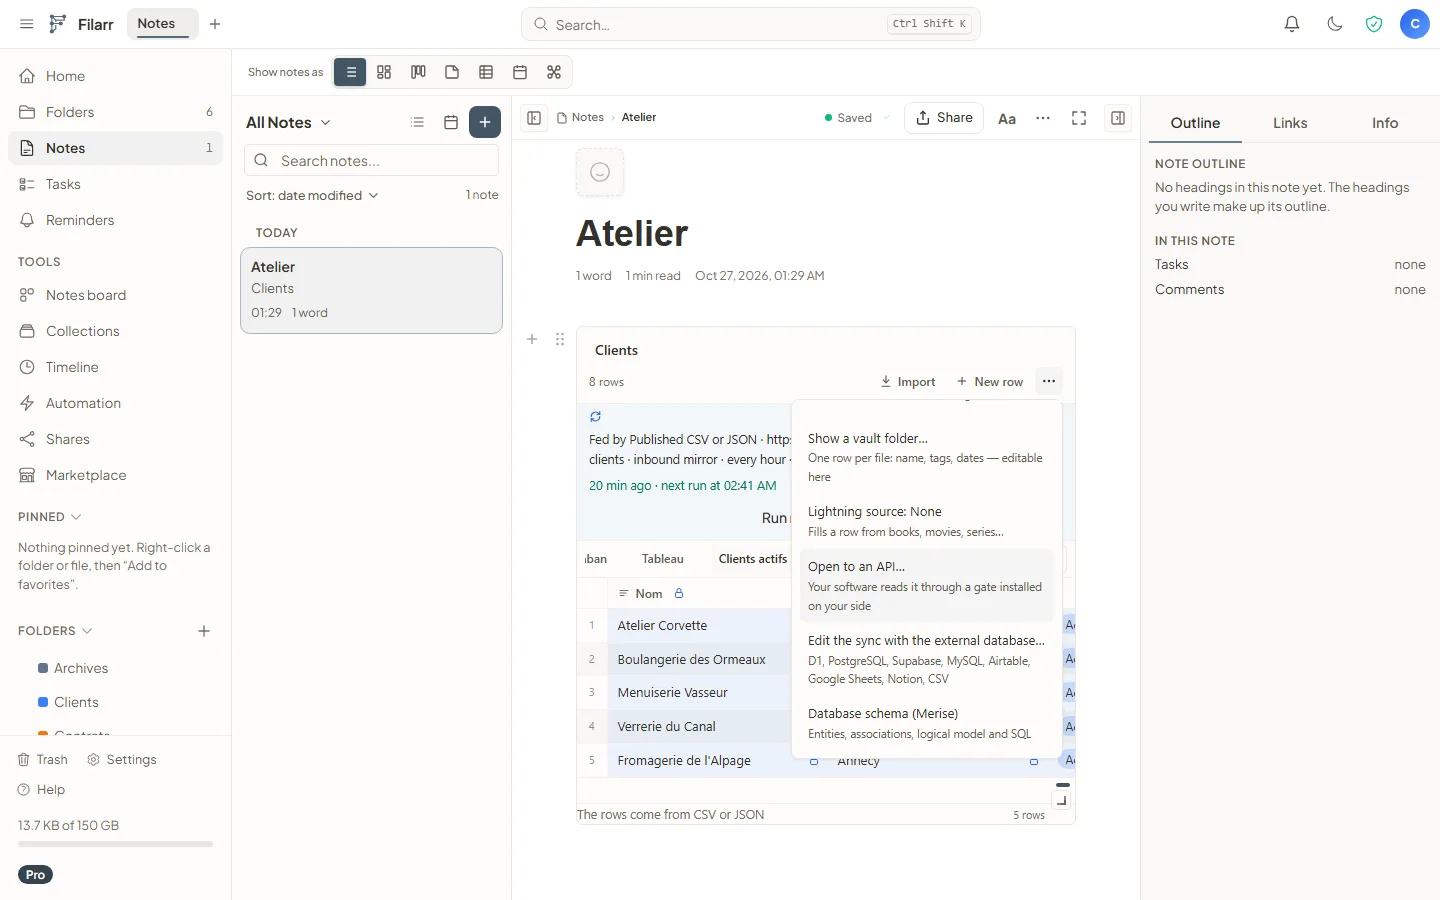
Filarr muestra entonces un token, una sola vez. Solo conserva una huella: si lo pierdes, se puede sustituir, no recuperar. Quien lo tenga lee las bases de datos que abre, así que trátalo como una contraseña.
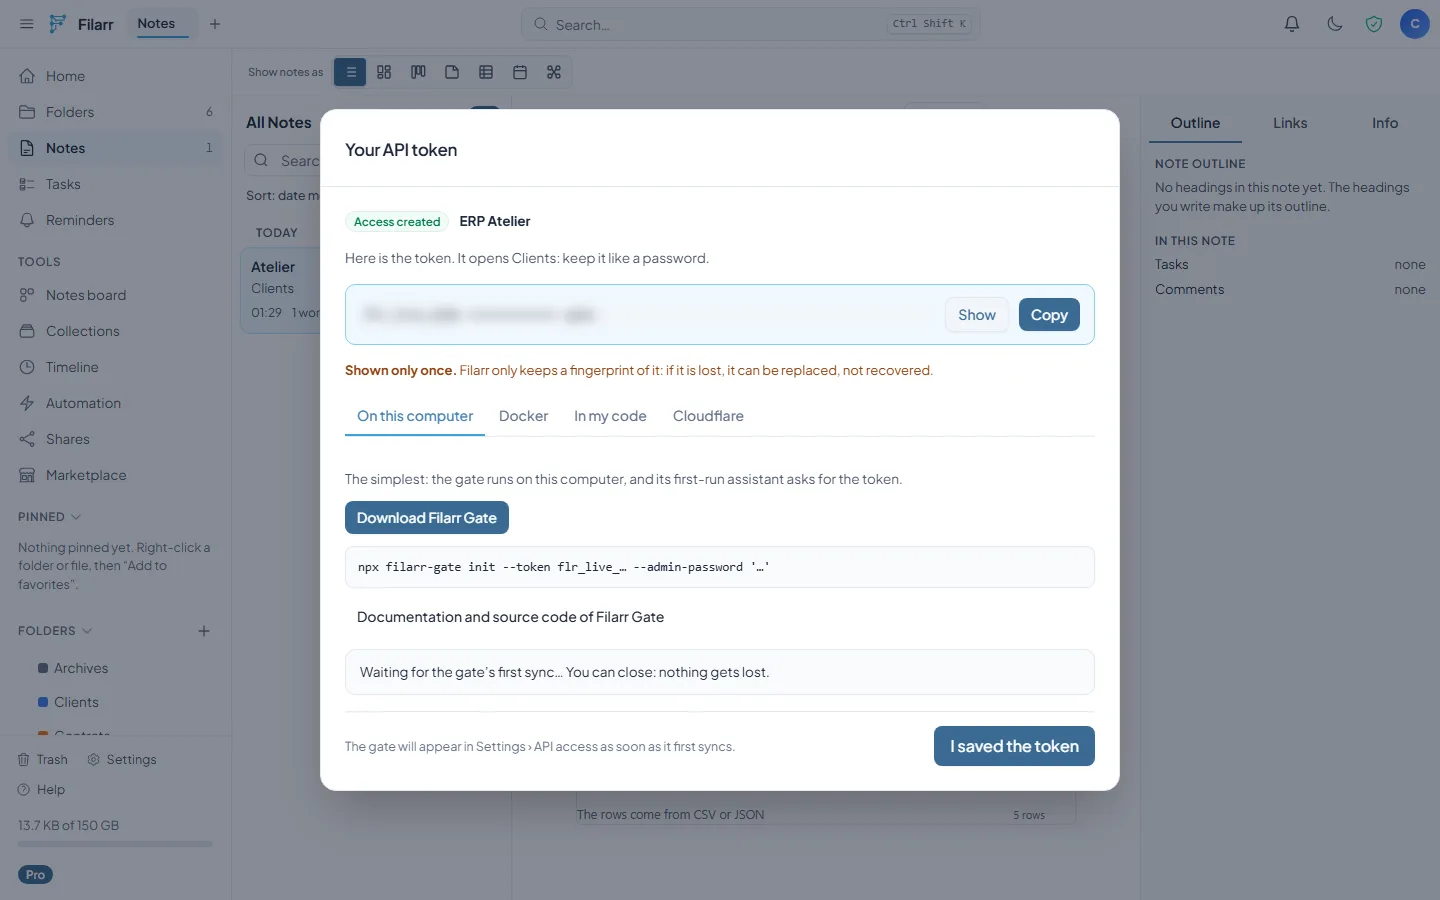
Paso 2: arrancar la caja negra
En un ordenador, bastan dos comandos:
npx filarr-gate init --token flr_live_…
npx filarr-gate
La interfaz de gestión se abre en http://127.0.0.1:8787/admin/, en inglés o en francés. El panel muestra la conexión con Filarr, las bases de datos replicadas, las peticiones servidas y lo que Filarr contabiliza este mes.
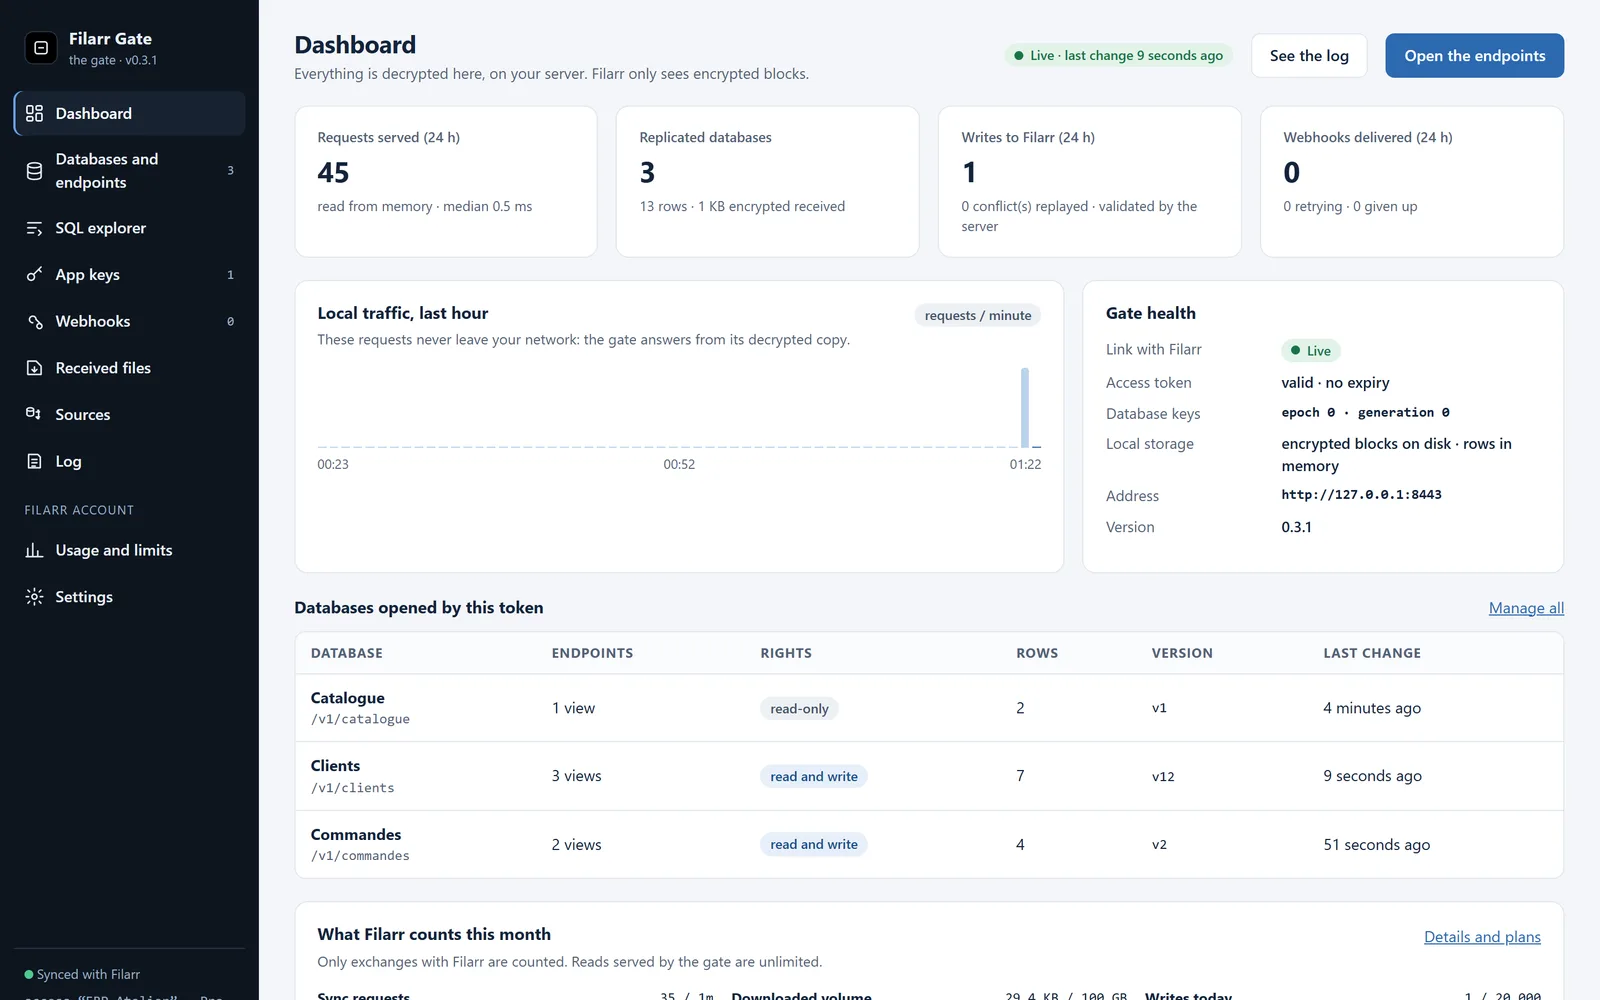
Las capturas de este artículo proceden de Filarr Gate 0.3.1, conectado al servidor de demostración incluido en su repositorio: los clientes y los pedidos son inventados.
Paso 3: endpoints sacados de tus vistas
Cada base de datos se convierte en GET /v1/<database>, y cada vista en GET /v1/<database>/<view>. La vista «Clientes activos» conserva su filtro, su orden y sus columnas: la vista es el contrato, y Filarr Gate la reproduce con el propio motor de vistas de Filarr. Una base de datos abierta en escritura acepta además POST, PATCH y DELETE.
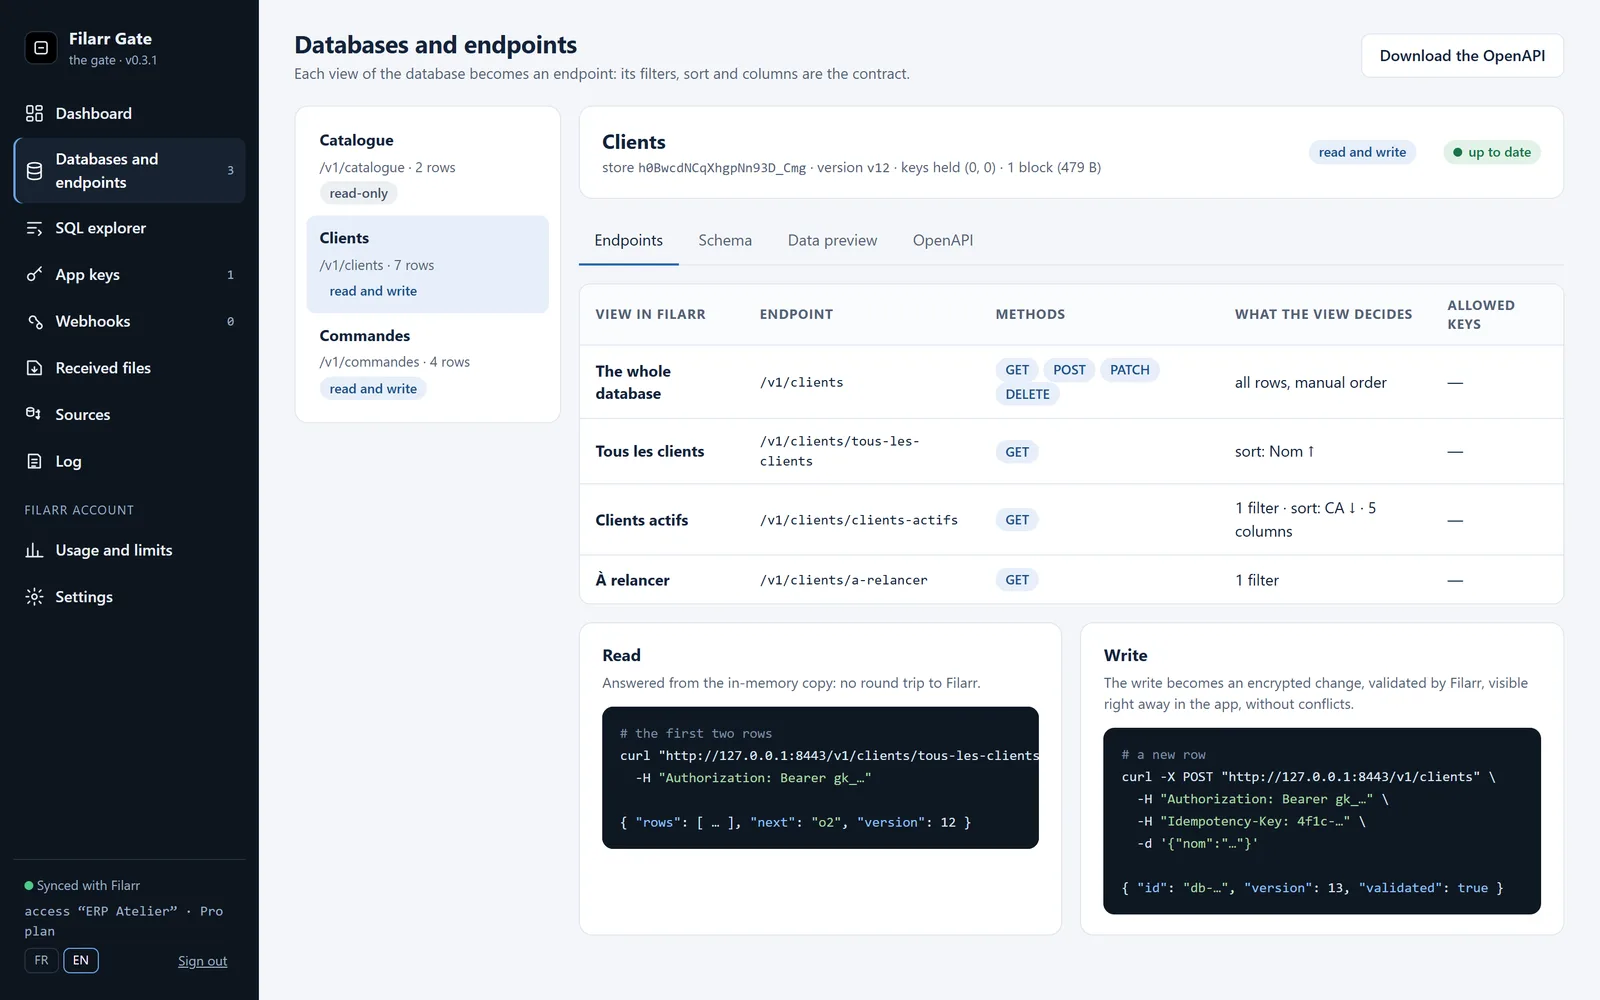
Una escritura se convierte en un cambio cifrado, validado por Filarr como el de cualquier dispositivo, y visible al instante en la app:
curl -X POST "http://127.0.0.1:8443/v1/commandes" \
  -H "Authorization: Bearer gk_…" \
  -H "Idempotency-Key: order-1042" \
  -d '{"numero": "CMD-1042", "montant": 180}'
Paso 4: una clave por cada software
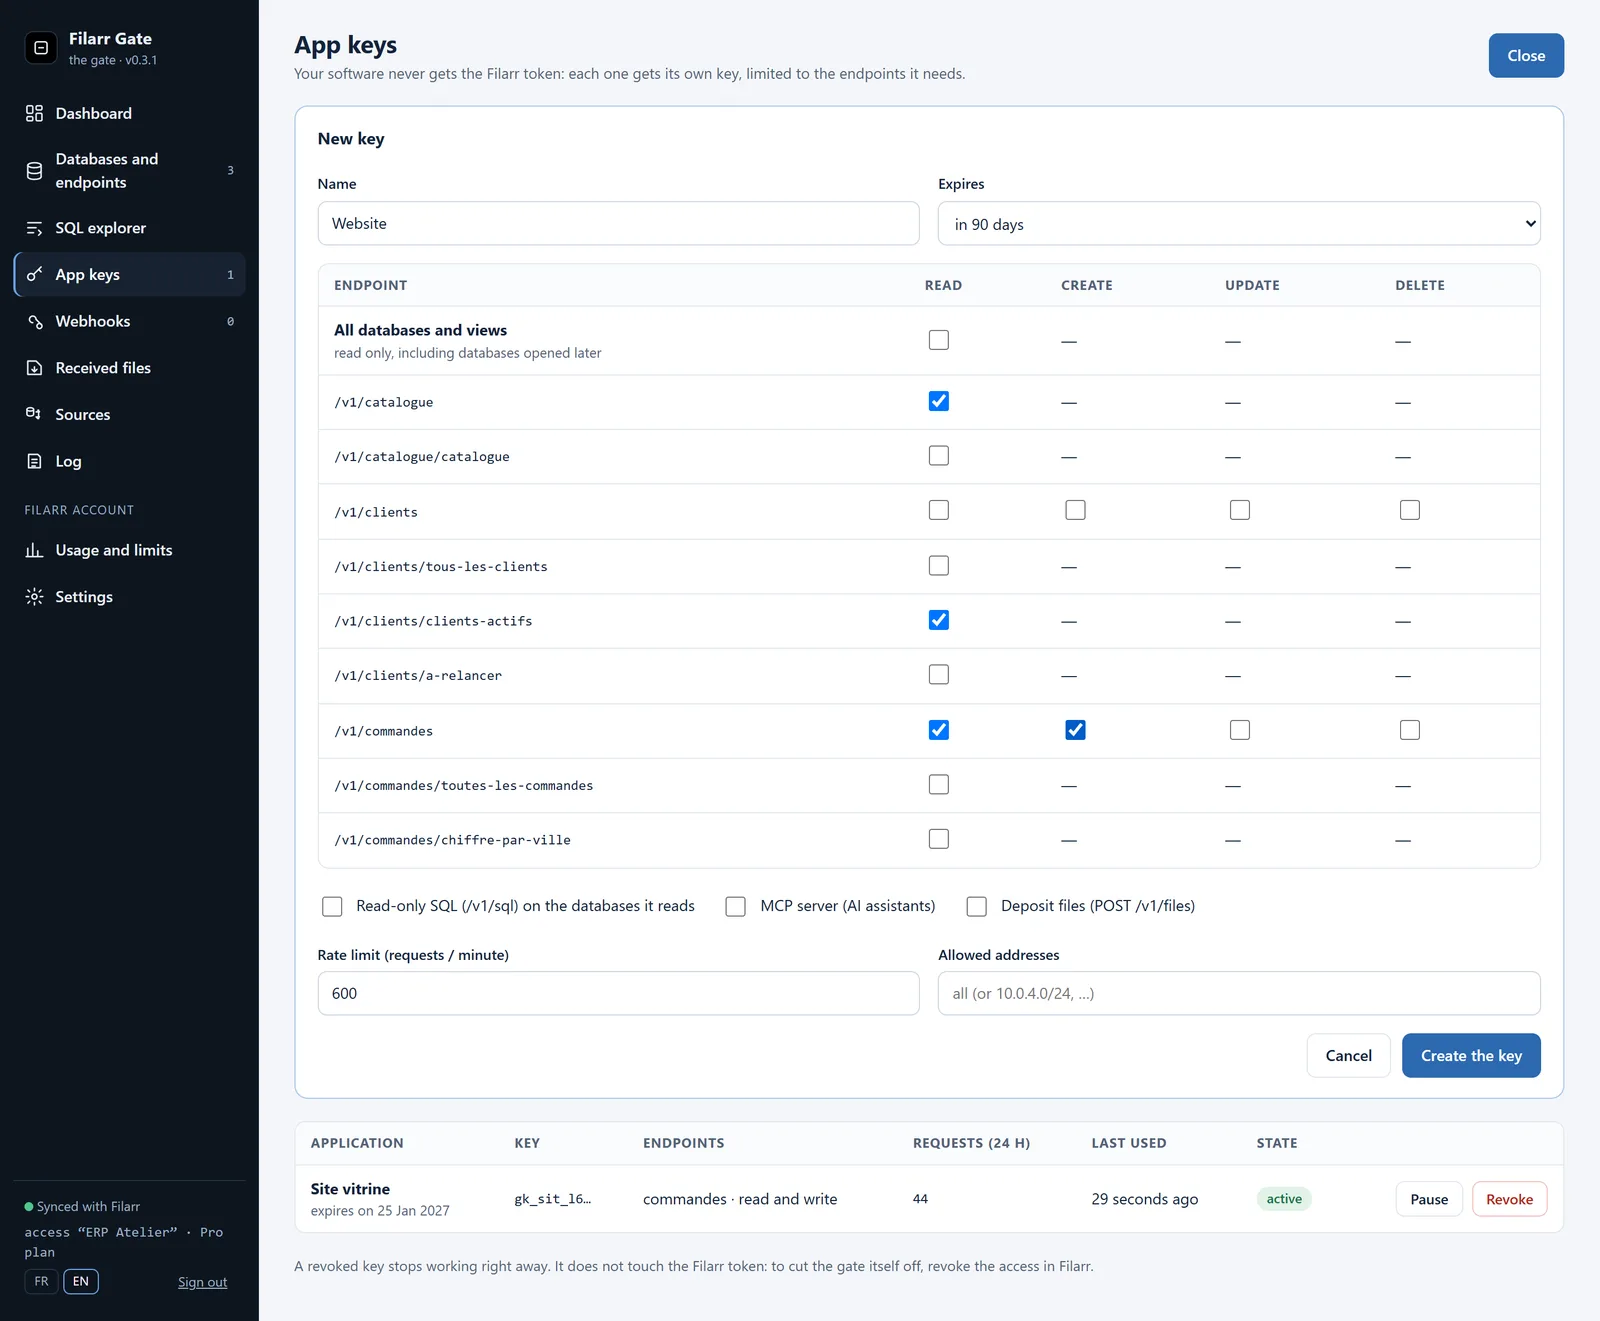
Tu software nunca recibe el token de Filarr. Cada uno recibe de la caja negra su propia clave de aplicación (gk_…), limitada a los endpoints que necesita. Cada clave tiene:
- sus permisos, endpoint por endpoint: leer, añadir, modificar, eliminar;
- un ritmo máximo, unas direcciones permitidas y una fecha de caducidad.
El sitio web lee el catálogo y añade pedidos, nada más. Revocar su clave no afecta a ningún otro software.
Paso 5: SQL, webhooks y MCP para asistentes de IA
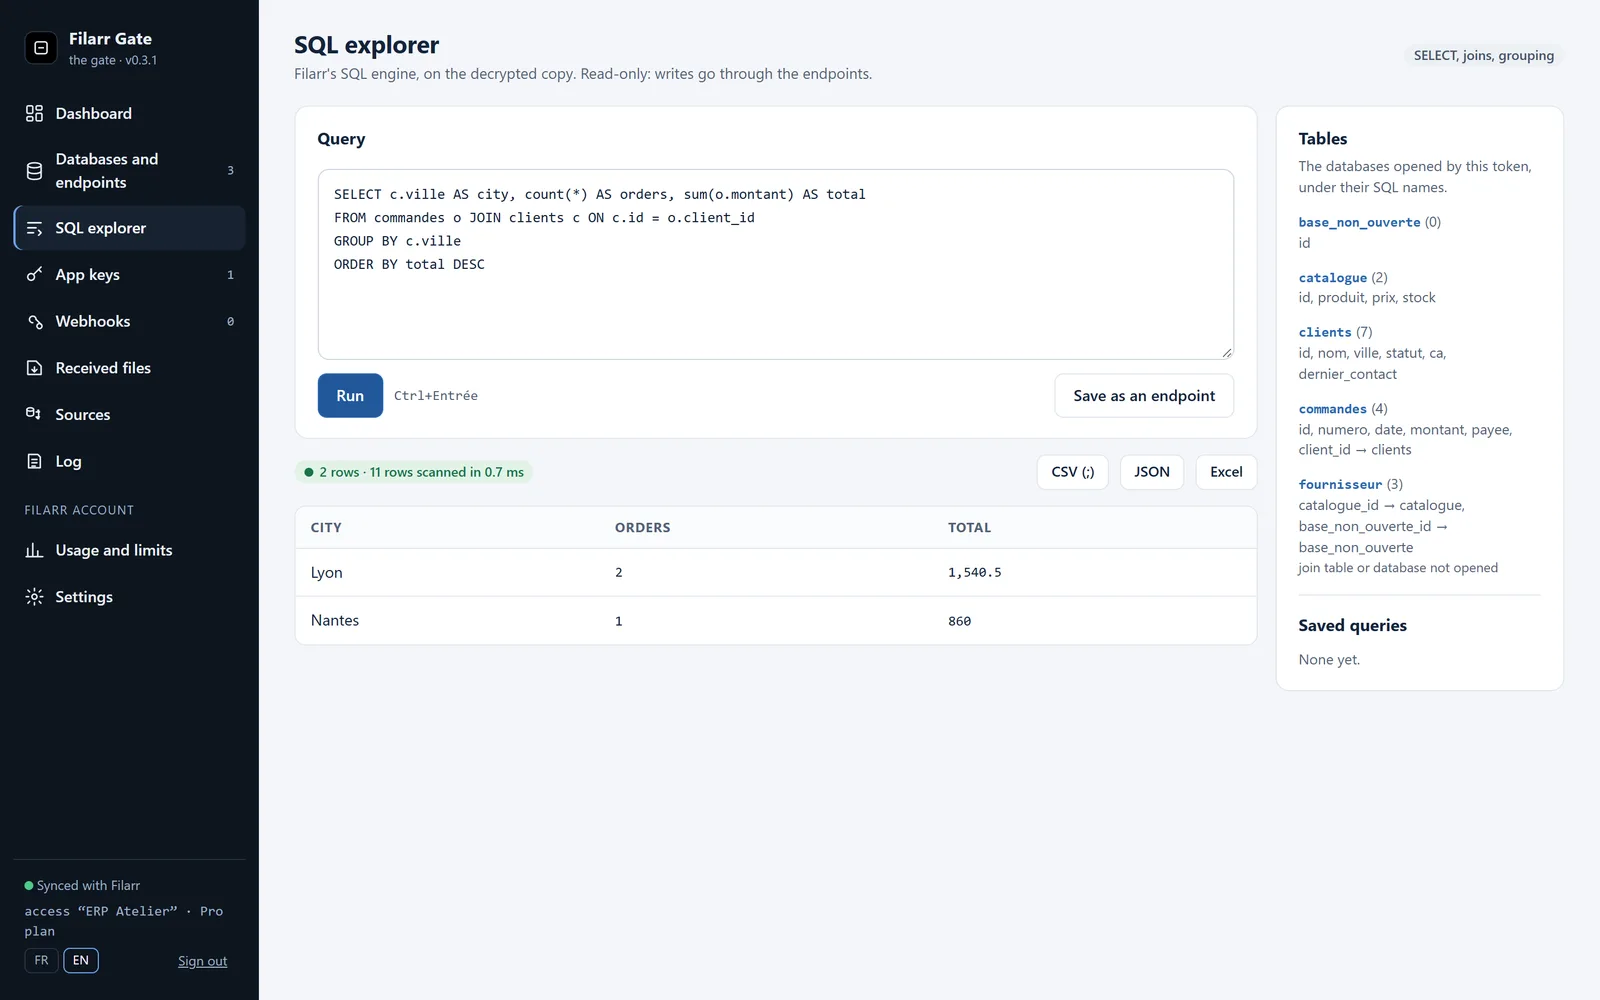
El explorador SQL ejecuta un SELECT con el motor SQL de Filarr, uniones y agrupaciones incluidas, sobre la copia descifrada. Una consulta útil se puede guardar como endpoint (GET /v1/q/<name>).
Además:
- webhooks firmados (HMAC-SHA256) para cada fila añadida, modificada o eliminada;
- una descripción OpenAPI 3.1 generada a partir de los tipos de columna;
- un servidor MCP de solo lectura, para que un asistente de IA pueda consultar tus bases de datos. Todo lo que el asistente lee lo recibe en claro: elígelo como elegirías a cualquier destinatario de esos datos.
Paso 6: todo queda registrado, de tu lado
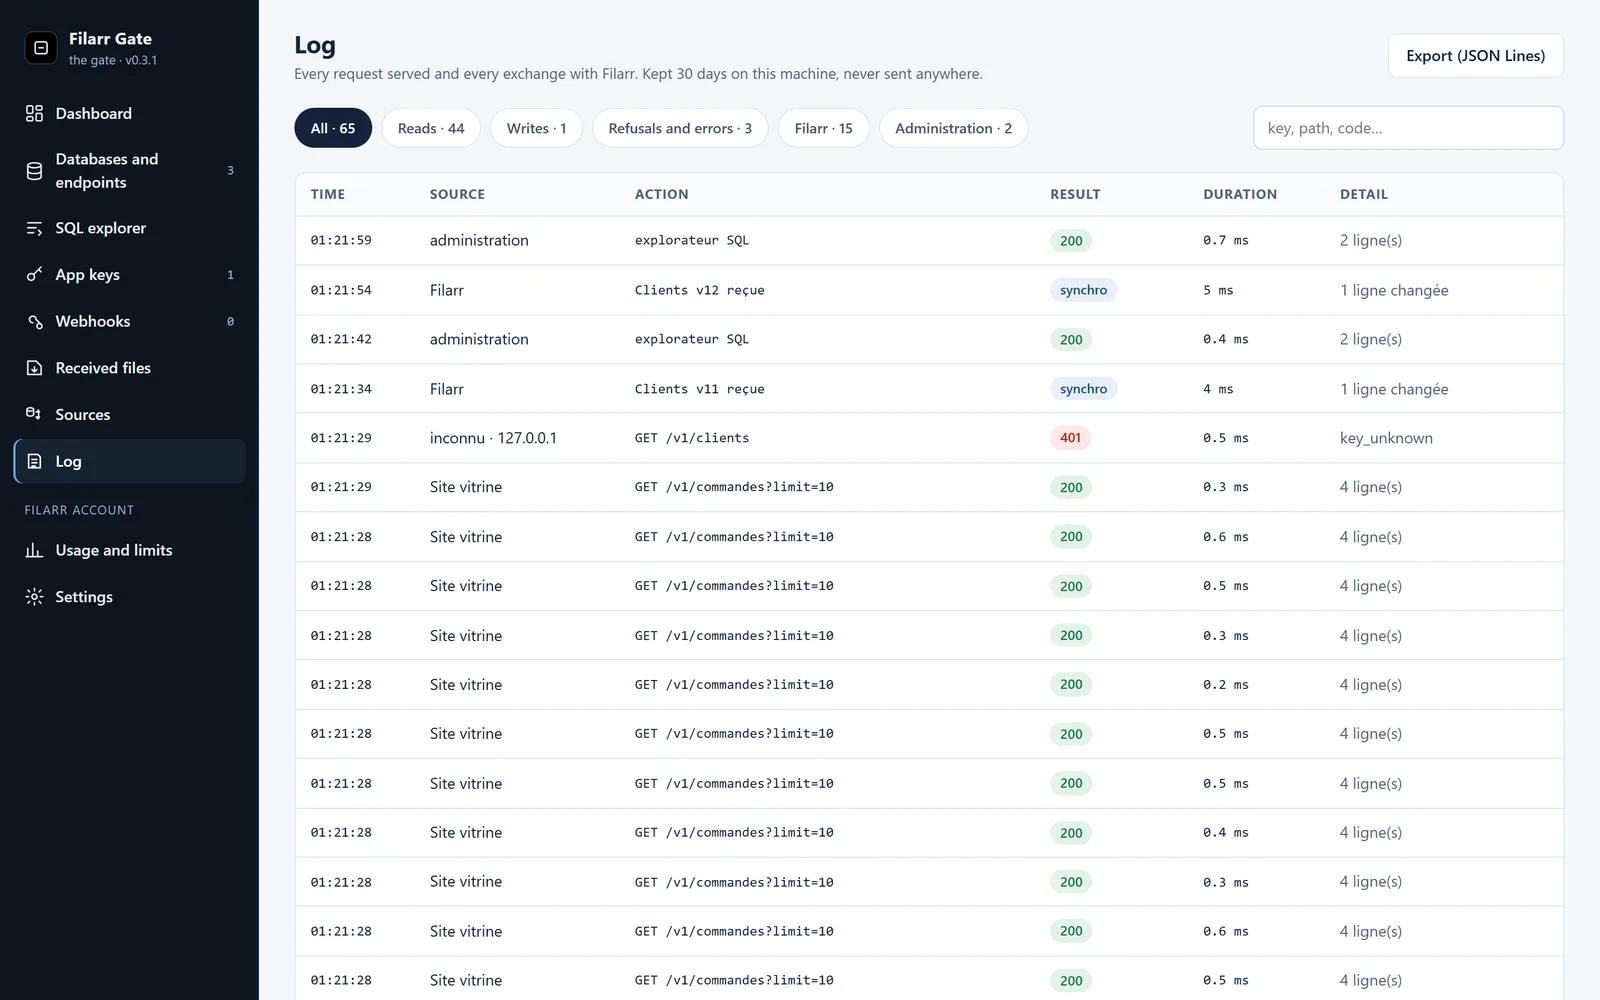
Cada petición servida y cada intercambio con Filarr van al registro de la caja negra. Se conserva 30 días en la máquina y no se envía a ninguna parte. Muestra quién ha leído qué, los rechazos (aquí, una clave desconocida) y las sincronizaciones recibidas de Filarr.
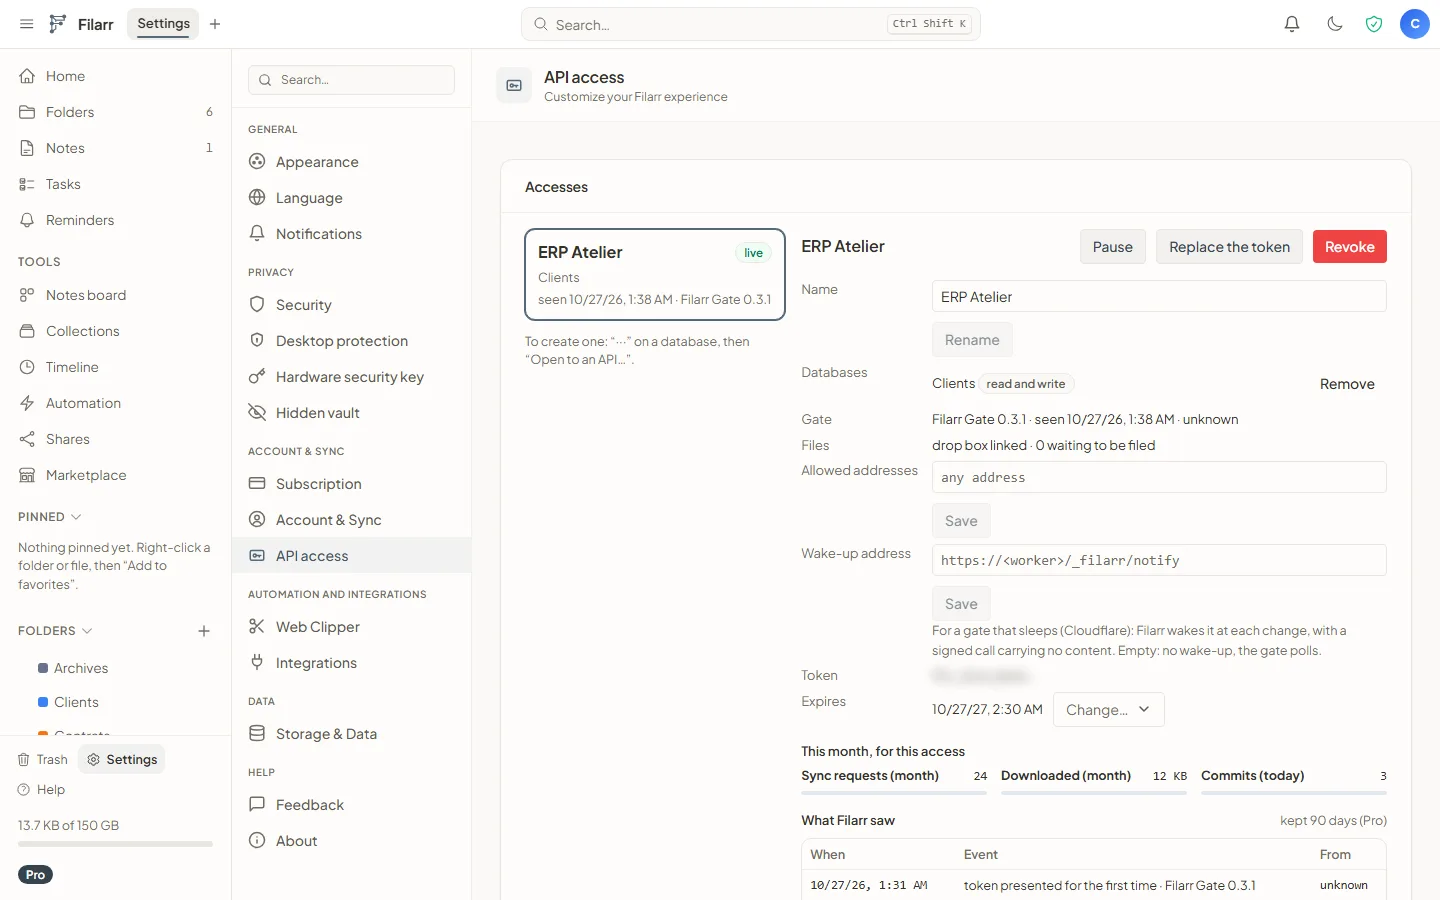
En el lado de Filarr, Settings › API access (Ajustes › Acceso a la API) enumera tus accesos, su uso y la última visita de cada caja negra. Desde ahí puedes pausar un acceso, sustituir su token o revocarlo.
Alimentar una base de datos desde una base externa (Solo y superiores)
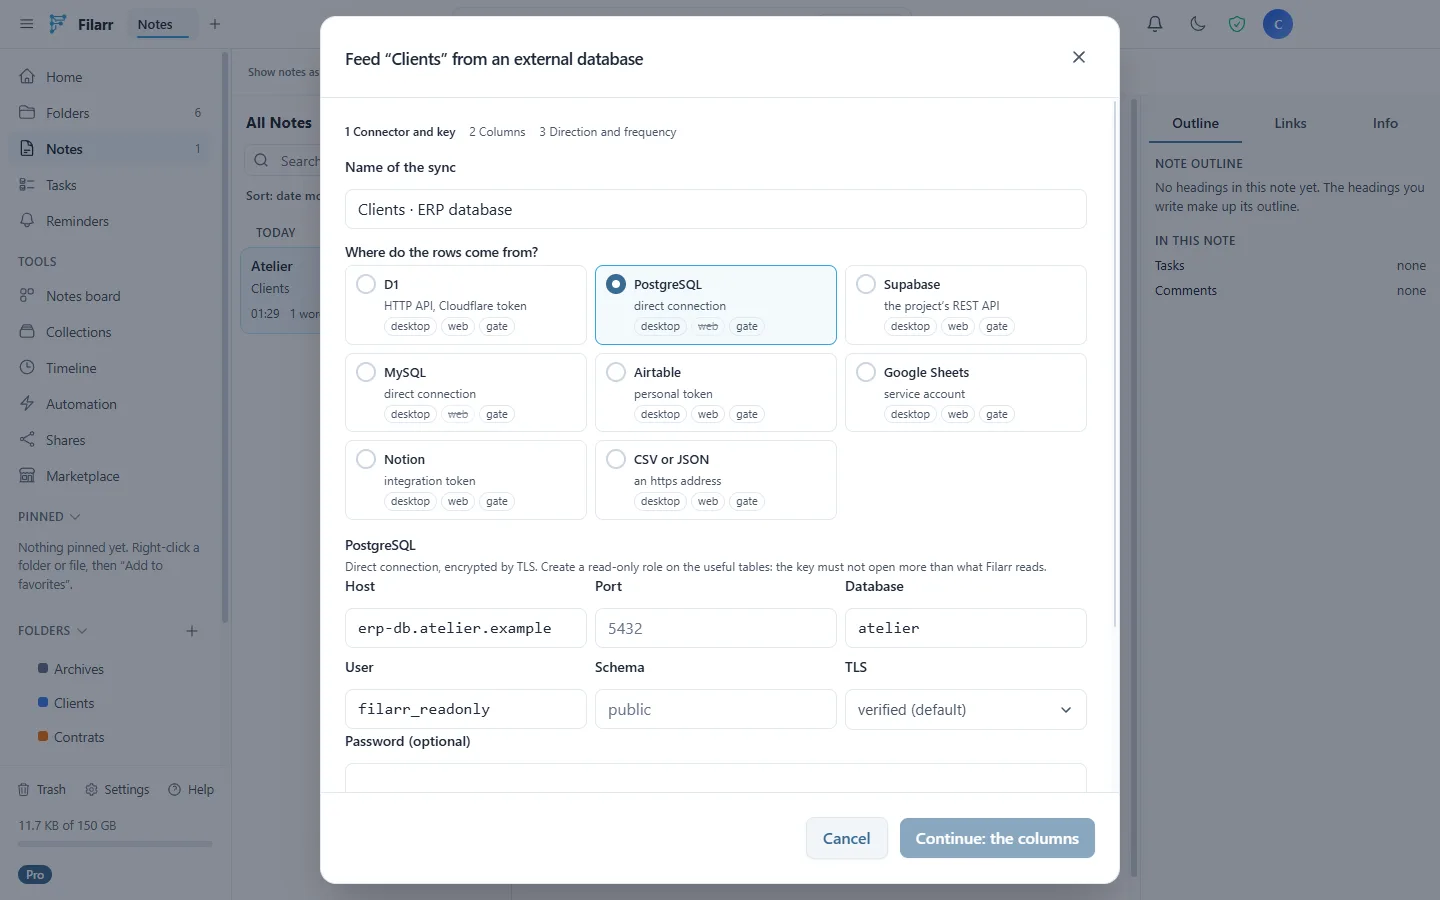
Una base de datos de Filarr también se puede alimentar desde otra base de datos, o publicarse en ella: PostgreSQL, MySQL, Supabase, Cloudflare D1, Airtable, Google Sheets, Notion, o un CSV o JSON publicado. La sincronización se define en Filarr («···» › Feed from an external database…, «Alimentar desde una base de datos externa…»), en un sentido, en el otro o en ambos.
La ejecuta uno de tus dispositivos, o tu caja negra. En ese caso, las claves de la base externa se entregan a la caja negra y nunca pasan por Filarr. Una base PostgreSQL solo se puede configurar desde el escritorio. En la web, las llamadas a un servicio externo pasan por un relé de Filarr que no guarda nada; esos intercambios no están cifrados de extremo a extremo.
Recibir archivos a través de la API (Pro y superiores)
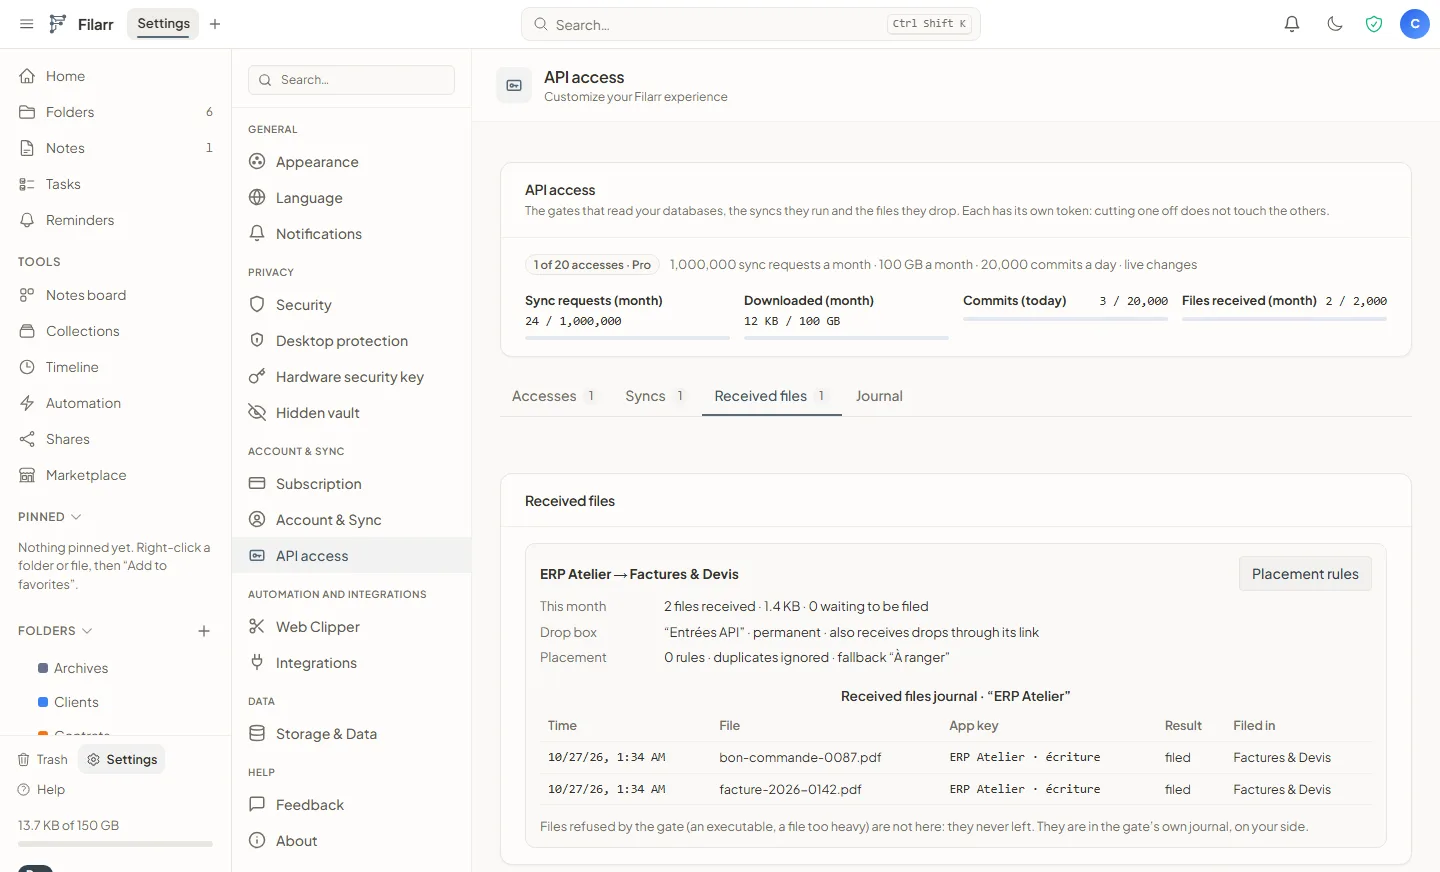
Una clave de aplicación puede depositar archivos (POST /v1/files). Se sellan para uno de tus buzones de depósito y, después, la app de Filarr los descifra y los clasifica según tus reglas de ubicación. Un programa de facturación puede depositar cada factura en la carpeta correcta sin que Filarr la lea.
Qué incluye cada plan
Las lecturas que sirve la caja negra no pasan por Filarr: ni se contabilizan ni se limitan. Solo se contabilizan los intercambios con Filarr.
| Free | Solo | Pro | Teams | |
|---|---|---|---|---|
| Accesos a la API | 1 | 3 | 20 | 100 |
| Bases de datos por acceso | 1 | 3 | 20 | 100 |
| Escrituras desde tu software | no | 1000 / día | 20 000 / día | 100 000 / día |
| Cambios en directo | consulta cada 5 min | sí | sí | sí |
| Sincronización desde una base externa | no | sí | sí | sí |
| Archivos recibidos a través de la API | no | no | 2000 / mes | 10 000 / mes |
| Direcciones permitidas | no | no | sí | sí |
| Caja alojada por Filarr | no | no | opción, 4 € / mes | 1 incluida |
Estas son las cifras que devolvía el servidor de Filarr el 27 de octubre de 2026. Enterprise usa las cifras de Teams, y el centro de ayuda detalla los planes.
Lo que la caja negra no es
Una API sobre datos cifrados tiene límites. Más vale conocerlos antes de conectar ningún software.
- Quien ejecuta la caja negra lee las bases de datos. Tiene la clave de las bases de datos que se le han abierto y guarda una copia descifrada en memoria. Protege la máquina como protegerías los datos.
- Una vista no es una frontera. La caja negra lee toda la base de datos que se le abre, no solo lo que muestran tus vistas. Para compartir menos, abre una base de datos que contenga menos.
- Una caja negra sin conexión conserva su copia. Tras una revocación, una caja negra que ya no puede contactar con Filarr conserva lo que ya había copiado, hasta que vuelve a conectarse o alguien lo borra en su máquina.
- Filarr ve metadatos. Sus servidores ven bloques cifrados, contadores, la dirección IP y la versión de la caja negra. Nunca ven el token, una clave de base de datos ni una fila.
- La caja alojada por Filarr es la excepción. Es una opción desde Pro, por 4 € al mes o 48 € al año. Una organización Teams o Enterprise tiene una caja incluida, que le asigna quien gestiona su facturación; por ahora desde la web, el escritorio la tendrá en su próxima versión. Las bases de datos que le confías ya no están cifradas de extremo a extremo: su clave la gestionan nuestros servidores, que las descifran para servir la API. Antes de su apertura, el 27 de octubre de 2026, se hizo una revisión de seguridad interna; la revisión externa está planificada. Sus condiciones están en el anexo al DPA (en inglés) y en el centro de confianza.
- La app de Android se sumará con su próxima versión. Una base de datos abierta a una API pasa al almacenamiento de bases de datos grandes de Filarr. La app de Android actual todavía no lo gestiona: en el teléfono, esa base de datos puede quedarse en solo lectura hasta la próxima versión.
Por dónde empezar
- Actualiza Filarr en el escritorio (3.10.0) o abre la app web.
- Elige una base de datos pequeña, como un catálogo o una lista de clientes, y ábrela a una API en lectura.
- Ejecuta
npx filarr-gatey llama a su primera vista.
El centro de ayuda detalla cada pantalla: Abrir una base de datos a una API, Gestionar tu acceso a la API y La caja negra, además de Alimentar una base de datos desde una base externa y Recibir archivos por la API. Los tutoriales de Filarr Gate, con ejemplos en curl, JavaScript y Python, están en su repositorio.